【软考网工考后特别更新】
👋 考友们好!
我是Christine-rr,目前《软考中级网络工程师》专栏已持续更新 30+篇 详细笔记啦!每篇都是我听summar老师的课认真总结出来的,一共八十多个章节笔记,最终多节内容汇总在一篇博文里,每篇笔记都包含:
✅ 考点精讲(图文结合)
✅ 真题溯源(历年真题)
✅ 避坑指南(重点和易错点红字标注)
希望能成为你备考路上的"技术充电站"🔋
昨天的软考网络工程师考试已圆满落幕!感谢大家一路相伴的坚持与努力💪 考后发现,还有一部分笔记尚未与大家分享。接下来几天,我会持续更新剩余笔记内容,让我们的备考经验真正实现"考完不散场,知识共传承"✨
后续整理完成笔记后将会制作成电子版以供大家下载
🎯【特别祝福】🎯
愿所有认真备考的伙伴都能:
▫️查分时收获"通过"的惊喜🎉
▫️领证时感受"实至名归"的酣畅🏆
▫️未来的技术之路如交换机端口般"全线畅通"!🚀
📌【今日更新】📌
网络核心设备——交换机
目录
一、交换机基础
1. 交换机分类
1)根据交换方式分
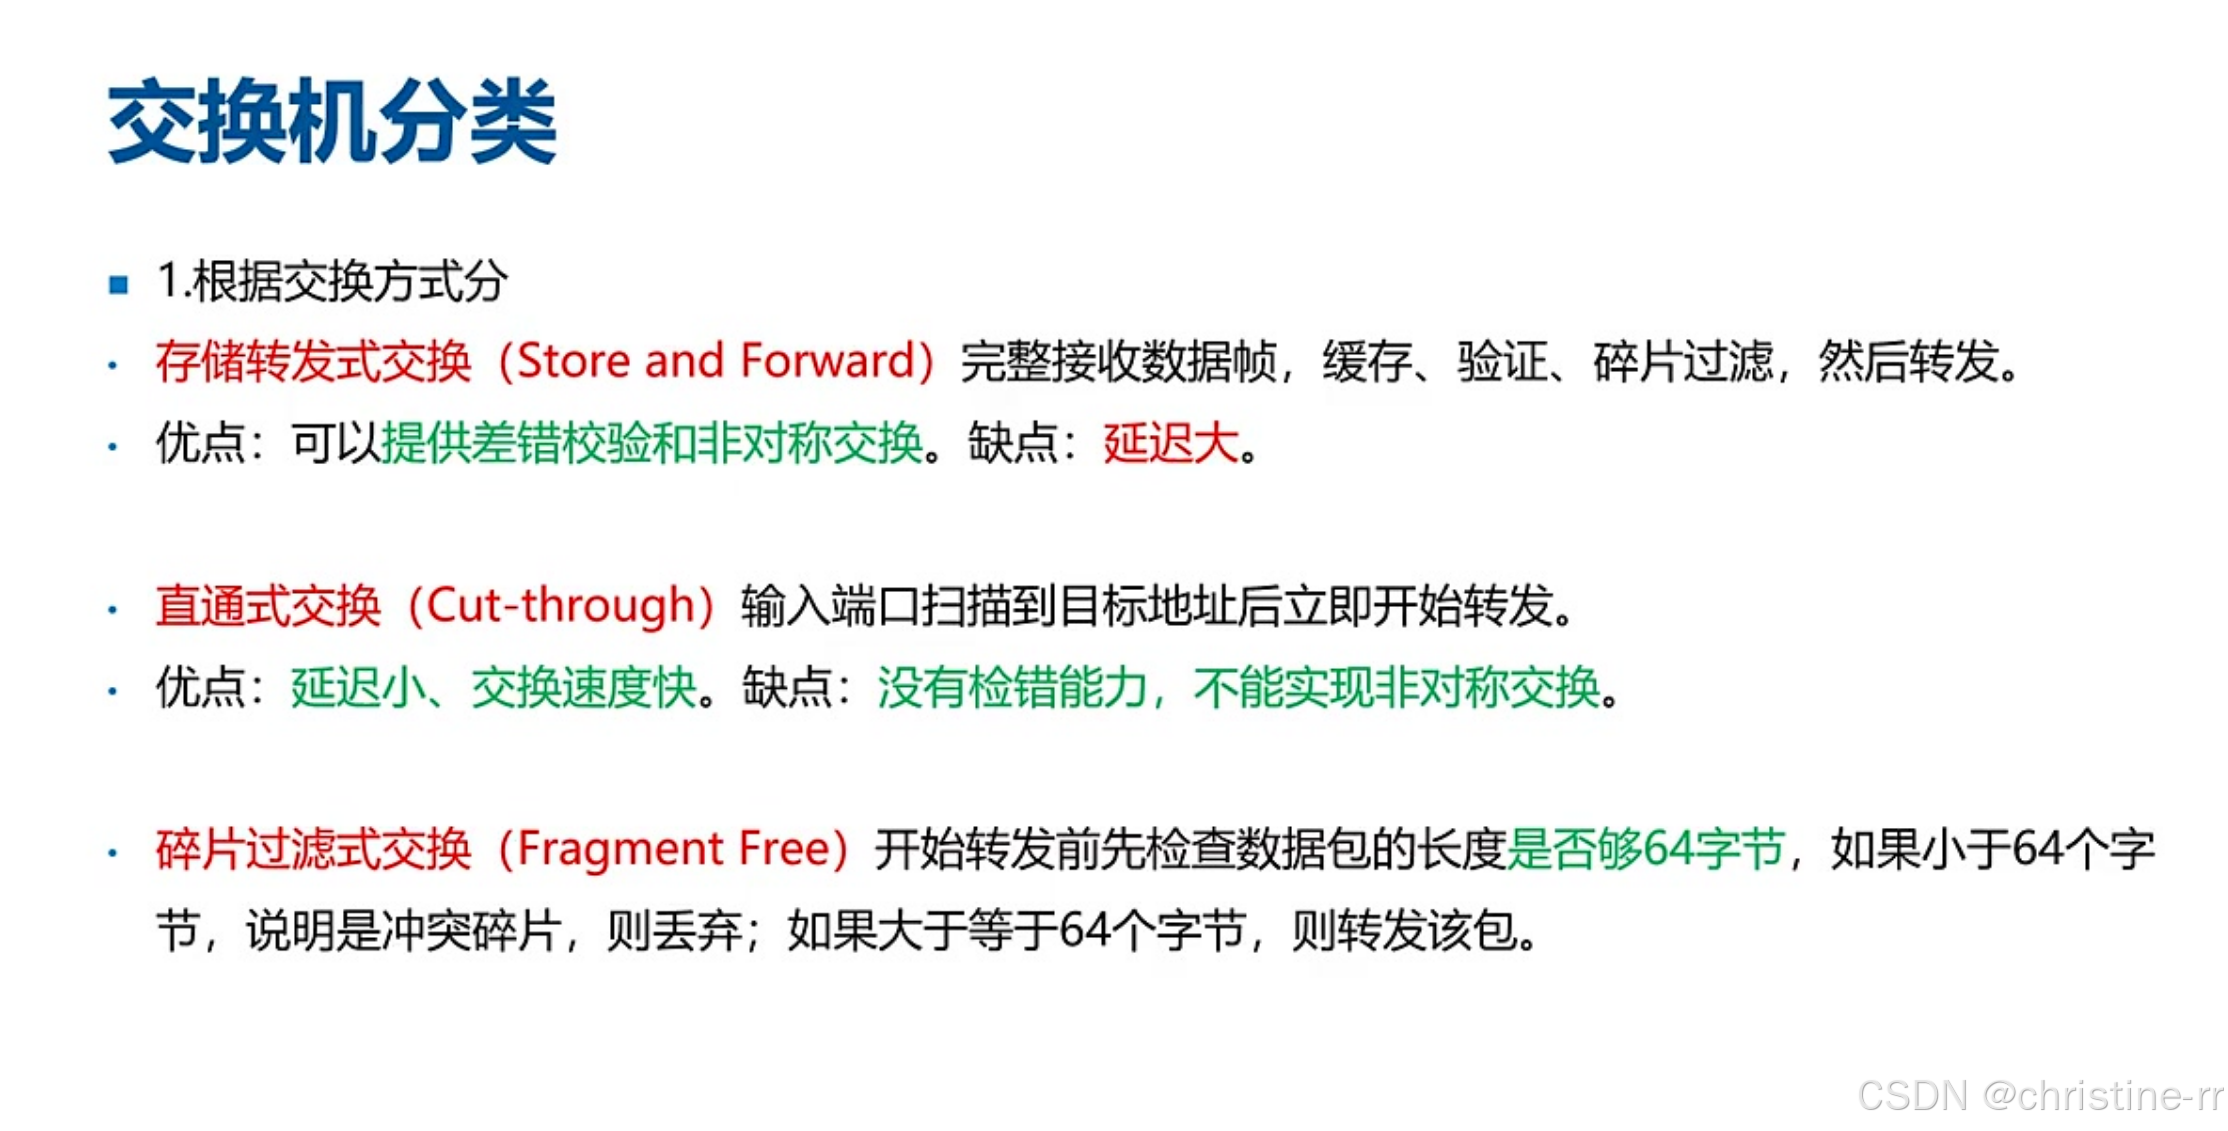
存储转发式交换
- 定义: 完整接收数据帧,缓存、验证、碎片过滤,然后转发。
- 优点:
- 提供差错校验功能,通过FCS(帧校验序列)进行校验。
- 实现非对称交换,输入和输出速率可以不同。
- 缺点: 延迟大,因为需要进行校验和缓存处理。
- 目前使用的交换机一般使用这种方式,目前可以通过硬件克服延迟大的问题
直通式交换
- 定义: 输入端口扫描到目标MAC地址后立即开始转发。
- 优点:
- 延迟小,交换速度快,只需读取目标MAC地址即可转发。
- 缺点:
- 没有检错能力,不能实现非对称交换。
碎片过滤式交换
- 定义: 开始转发前先检查数据包的长度是否够64字节,小于64字节则丢弃,大于等于64字节则转发。
- 目的: 避免冲突碎片的传播。
2)其他分类方式
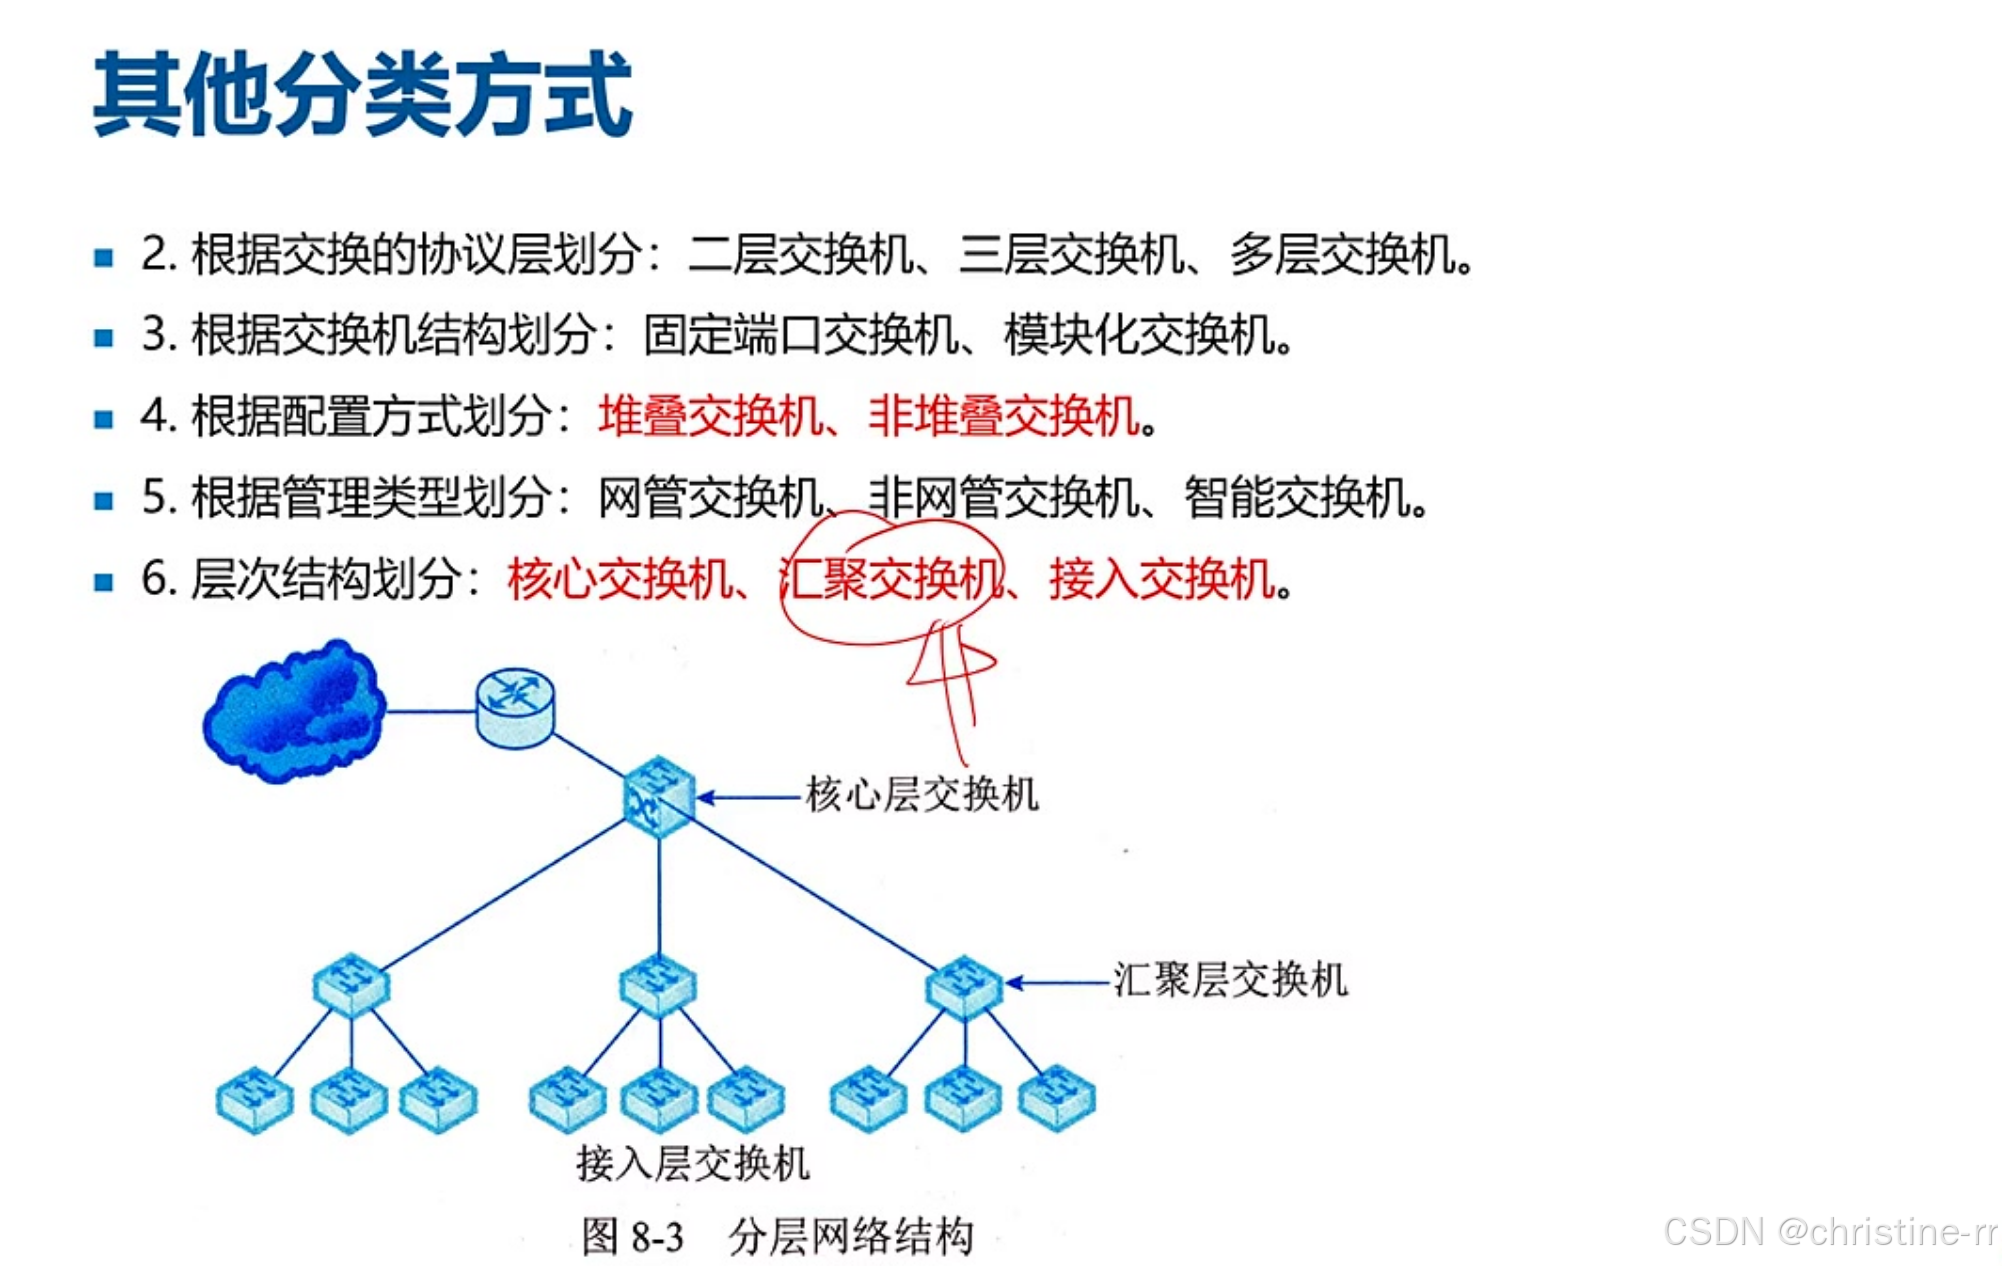
根据交换的协议层划分
- 二层交换机: 基于MAC地址进行转发。
- 三层交换机: 支持IP路由,本质是在交换机内集成路由器功能。
- 多层交换机: 可插各种板卡,如防火墙板卡、入侵检测板卡等,集成多层功能。
根据交换机结构划分
- 固定端口交换机: 端口固定,一般用作接入交换机,如24口交换机。
- 模块化交换机: 可扩展,高端汇聚或核心交换机常用,分为相似交换机和终端设备两类。
根据管理类型划分
- 网管交换机: 支持配置。
- 非网管交换机: 不支持配置,家用足够。
- 智能交换机: 一般指SDN交换机,可通过软件定义功能。
层次结构划分
- 核心交换机: 网络核心层,一般为三层交换机。
- 汇聚交换机: 网络汇聚层,一般为三层交换机,把网关放在这。
- 接入交换机: 网络接入层,一般为二层交换机,用来连接用户端的PC/AP/IPC摄像头。
根据配置方式划分
- 堆叠交换机: 支持堆叠(横向虚拟化、集群)功能,多用于网络核心层或汇聚层。
- 非堆叠交换机: 不支持堆叠。
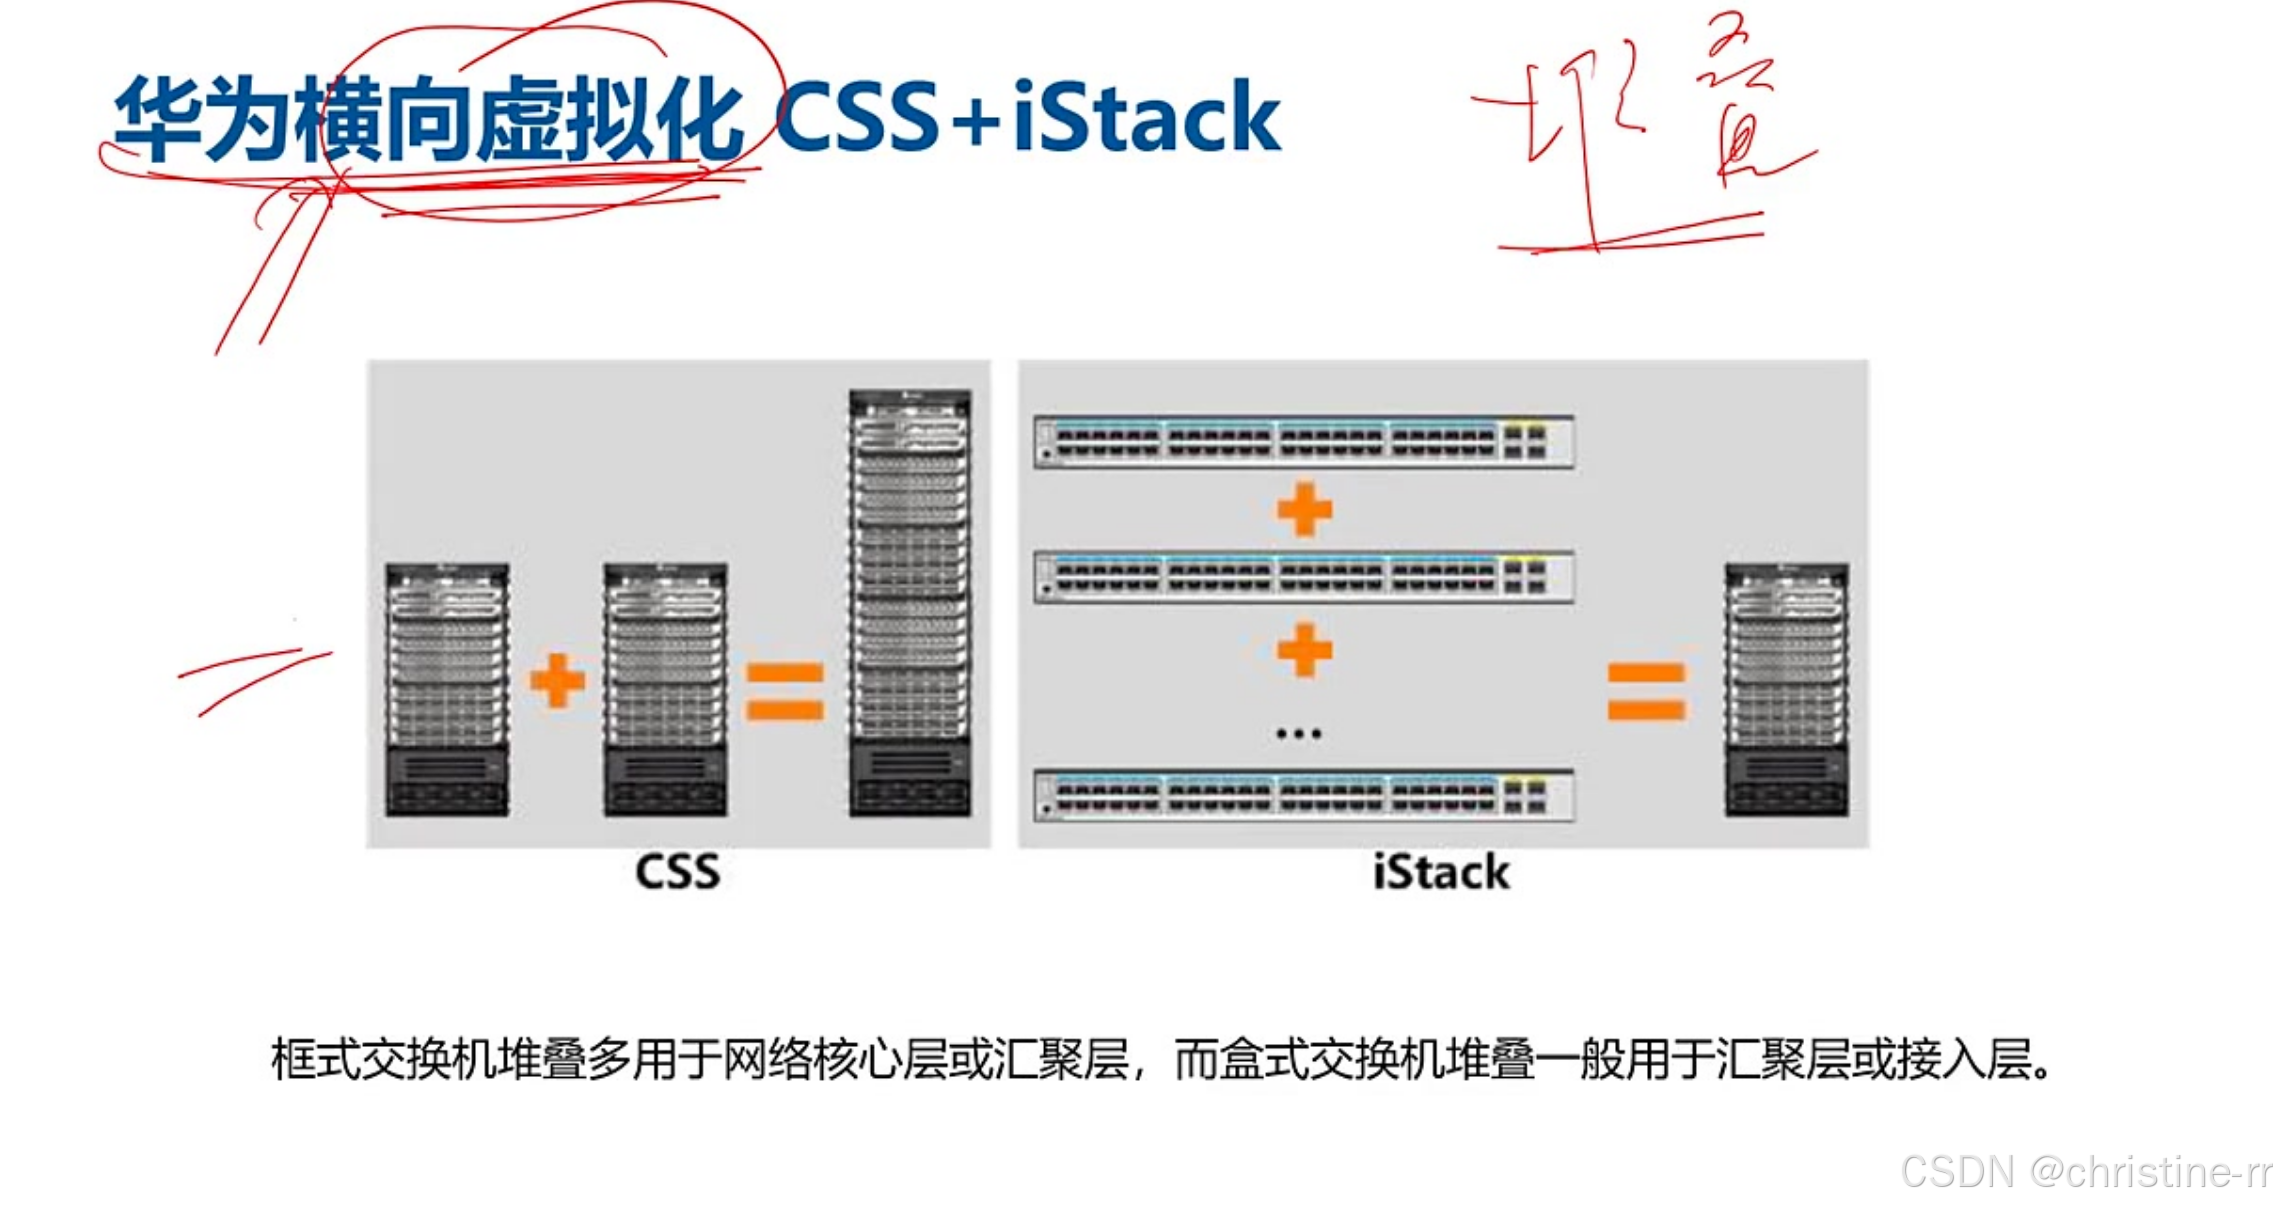
3)华为横向虚拟化技术
- CSS: 框式设备堆叠技术。
- iStack: 盒式交换机堆叠技术。
- 应用场景: 框式交换机堆叠多用于核心和汇聚层,盒式交换机堆叠多用于汇聚或接入层。
- 其他厂商技术:思科VSS、华三IRF、锐捷VSU
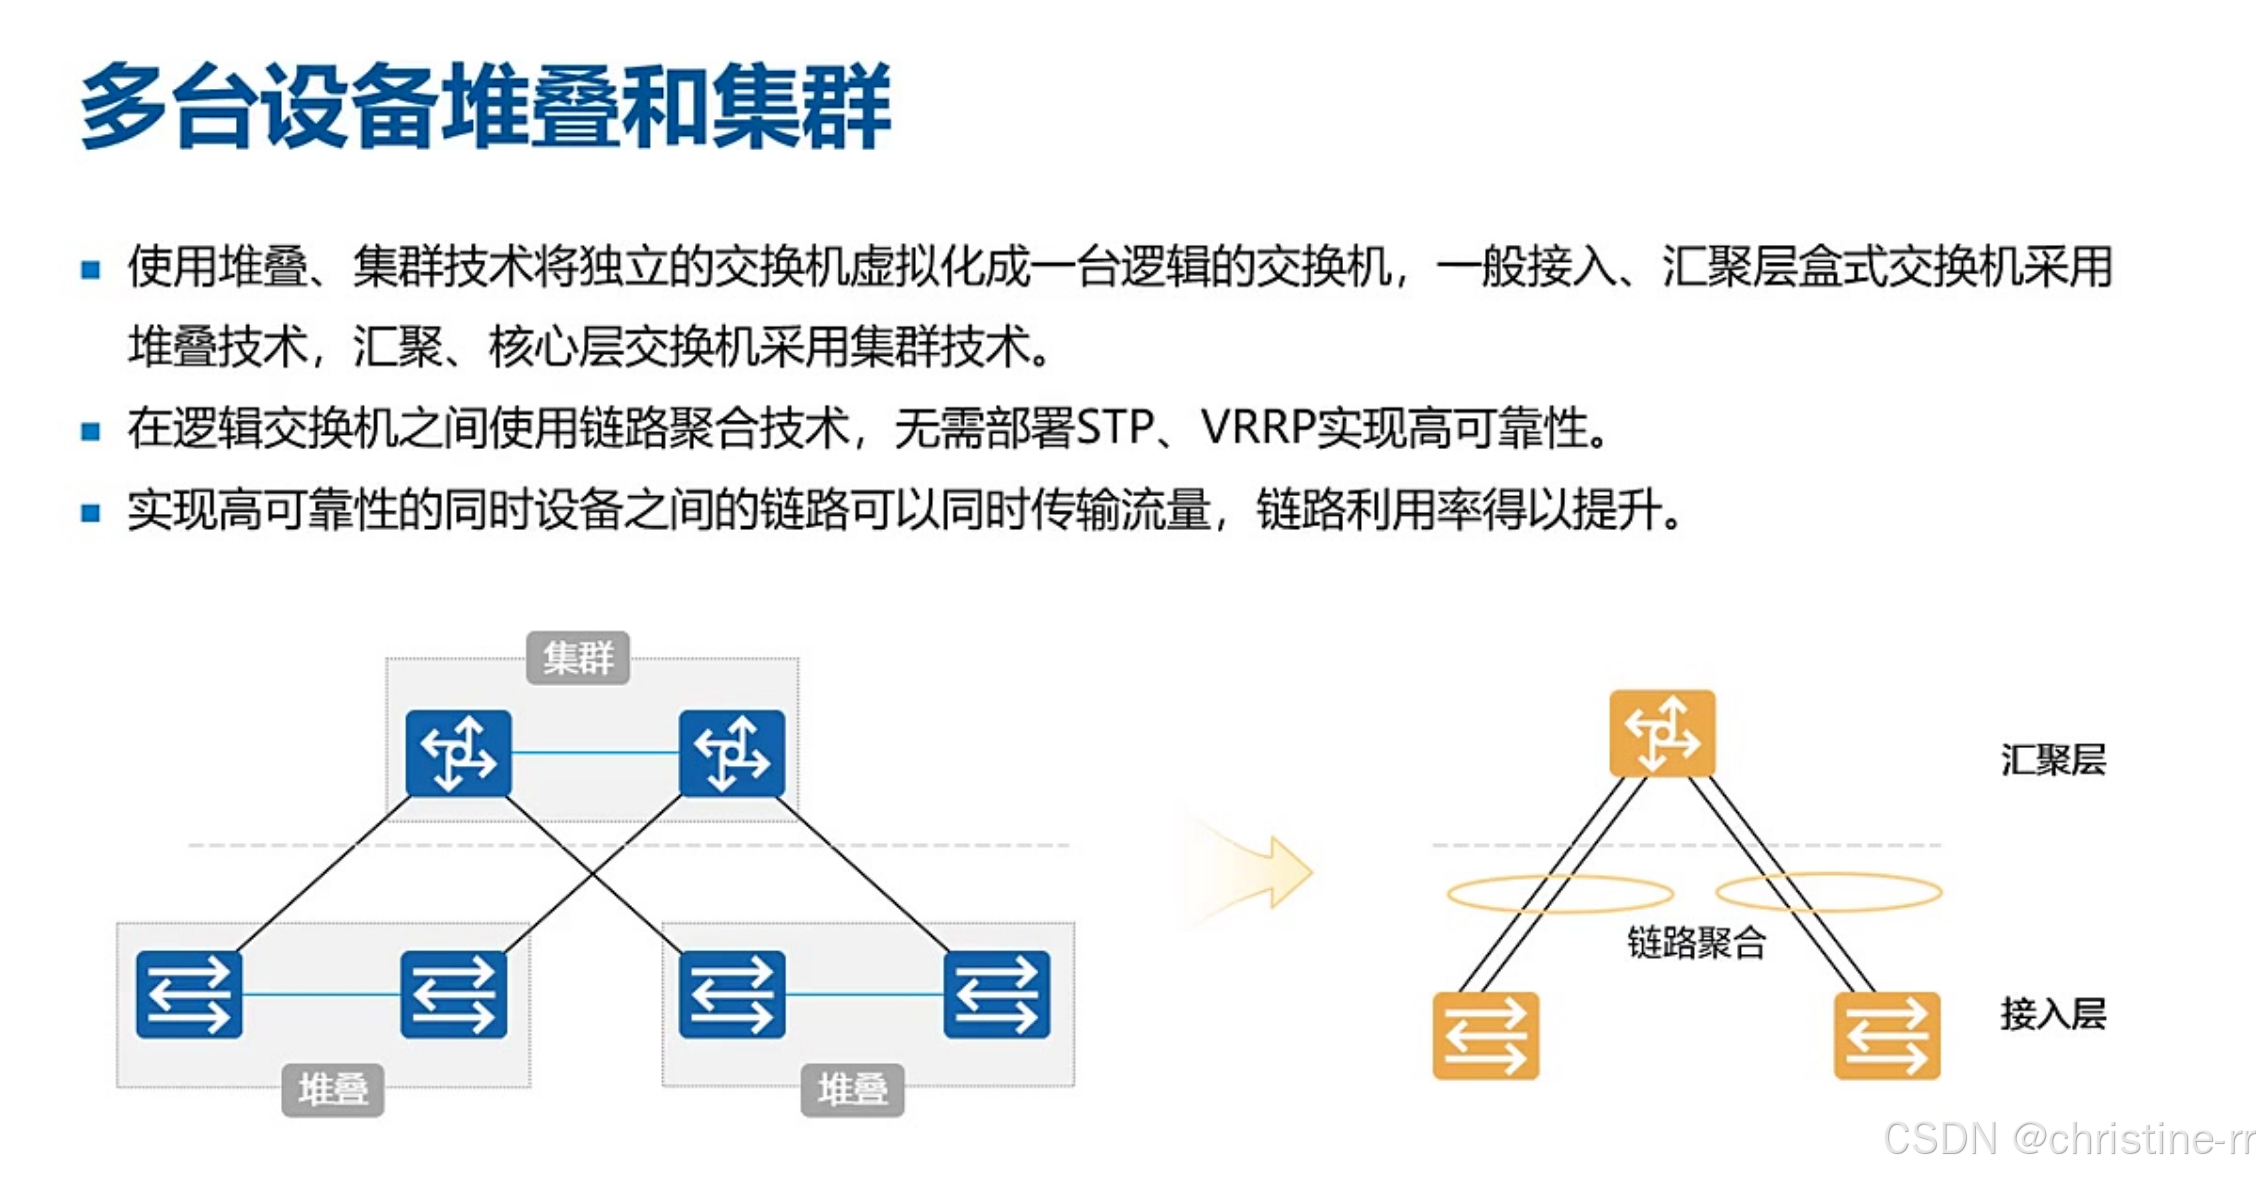
4)多台设备堆叠和集群
- 堆叠技术: 将独立交换机虚拟化成一台逻辑交换机,简化网络管理。
- 集群技术: 一般用于汇聚、核心层交换机。
- 链路聚合技术: 配合堆叠使用,提升链路利用率,实现高可靠性。
5)堆叠的优势与劣势
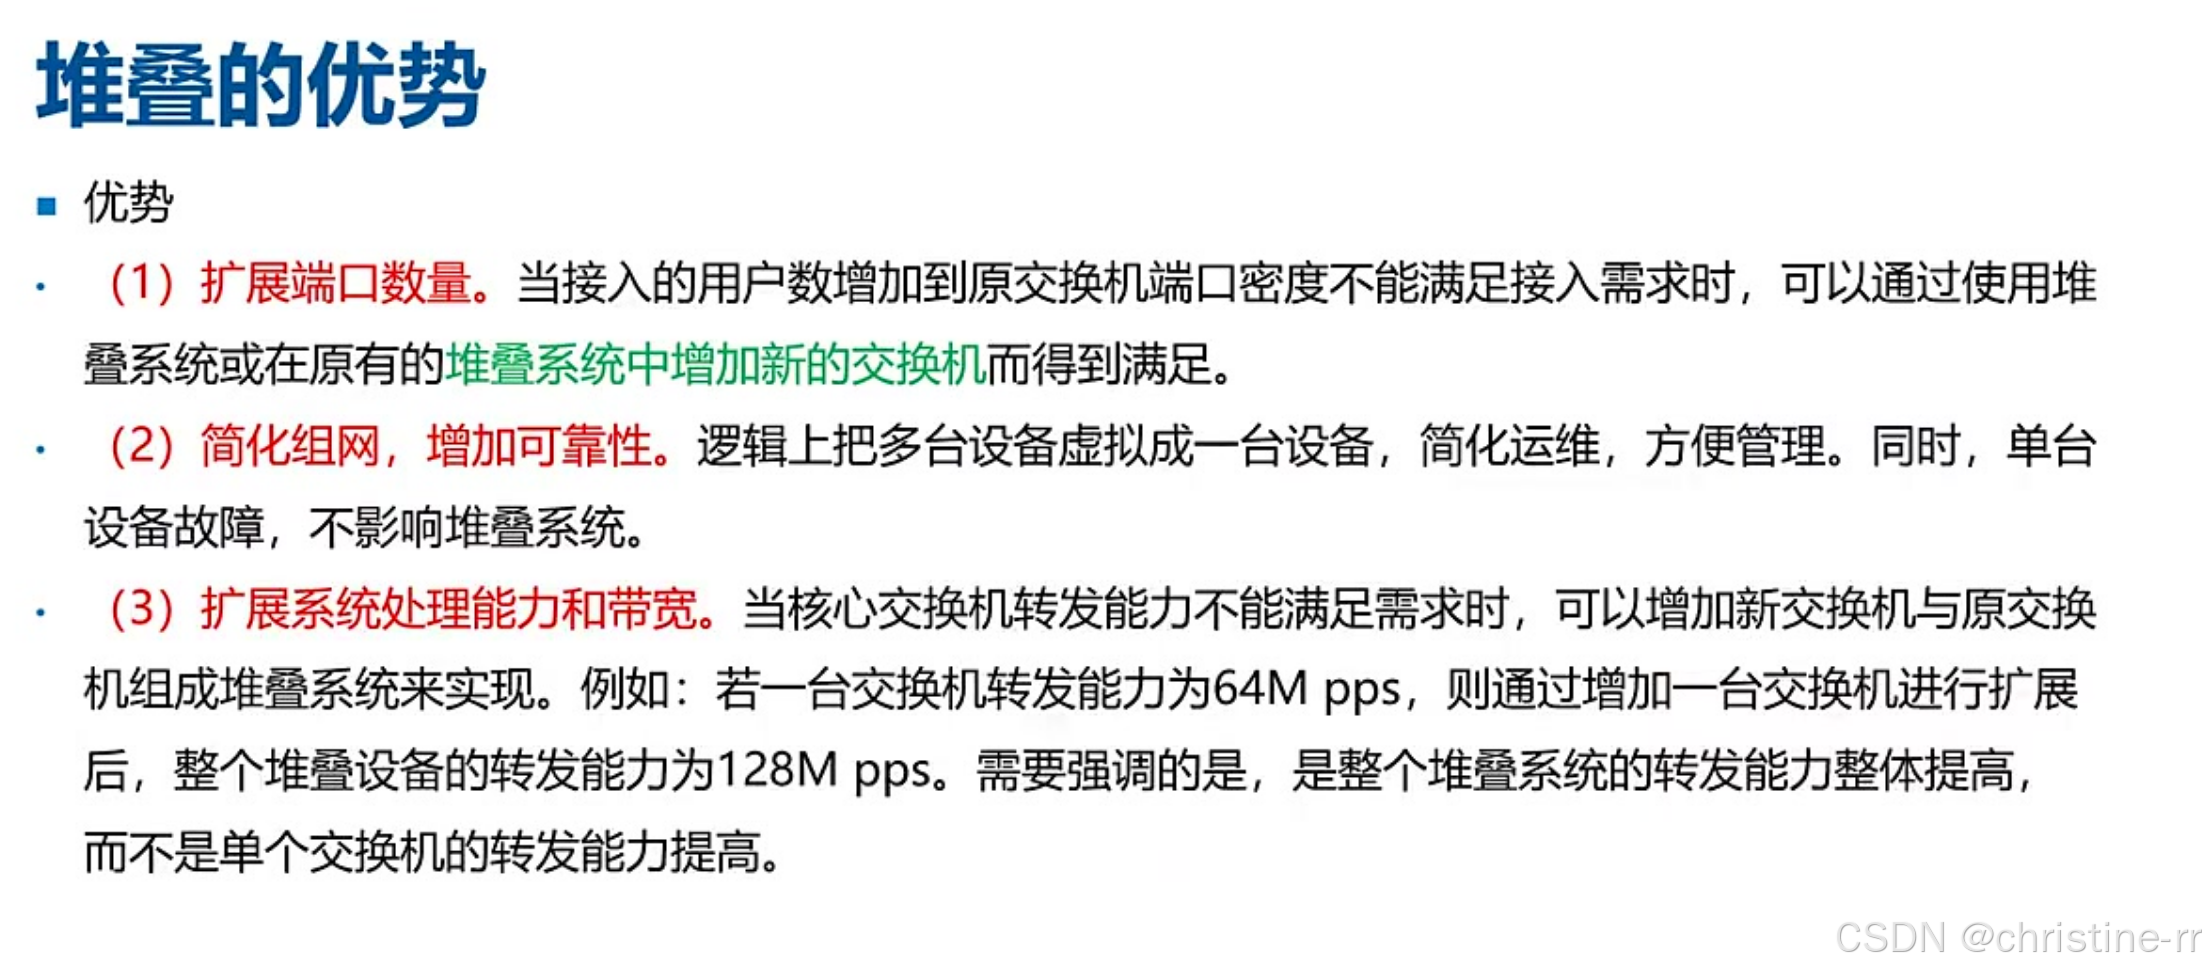
优势:
- 扩展端口数量:当接入用户数超过单台交换机端口容量时,可通过增加新交换机组成堆叠系统实现端口扩展。例如原交换机端口密度不足时,加入新交换机即可扩展接口数量。
- 简化组网,增加可靠性:将多台物理设备虚拟为单台逻辑设备,减少管理节点。配合链路聚合使用可避免运行复杂的STP协议,同时单台设备故障不影响整体系统运行(系统会自动启用备份设备)。
- 拓展系统处理能力和带宽,性能提升:通过叠加多台设备提升整体处理能力。例如单台交换机转发能力为64M pps时,增加一台同型号设备可使堆叠系统转发能力提升至128M pps。需注意是整个系统整体能力提升,而非单机性能增强。
劣势:
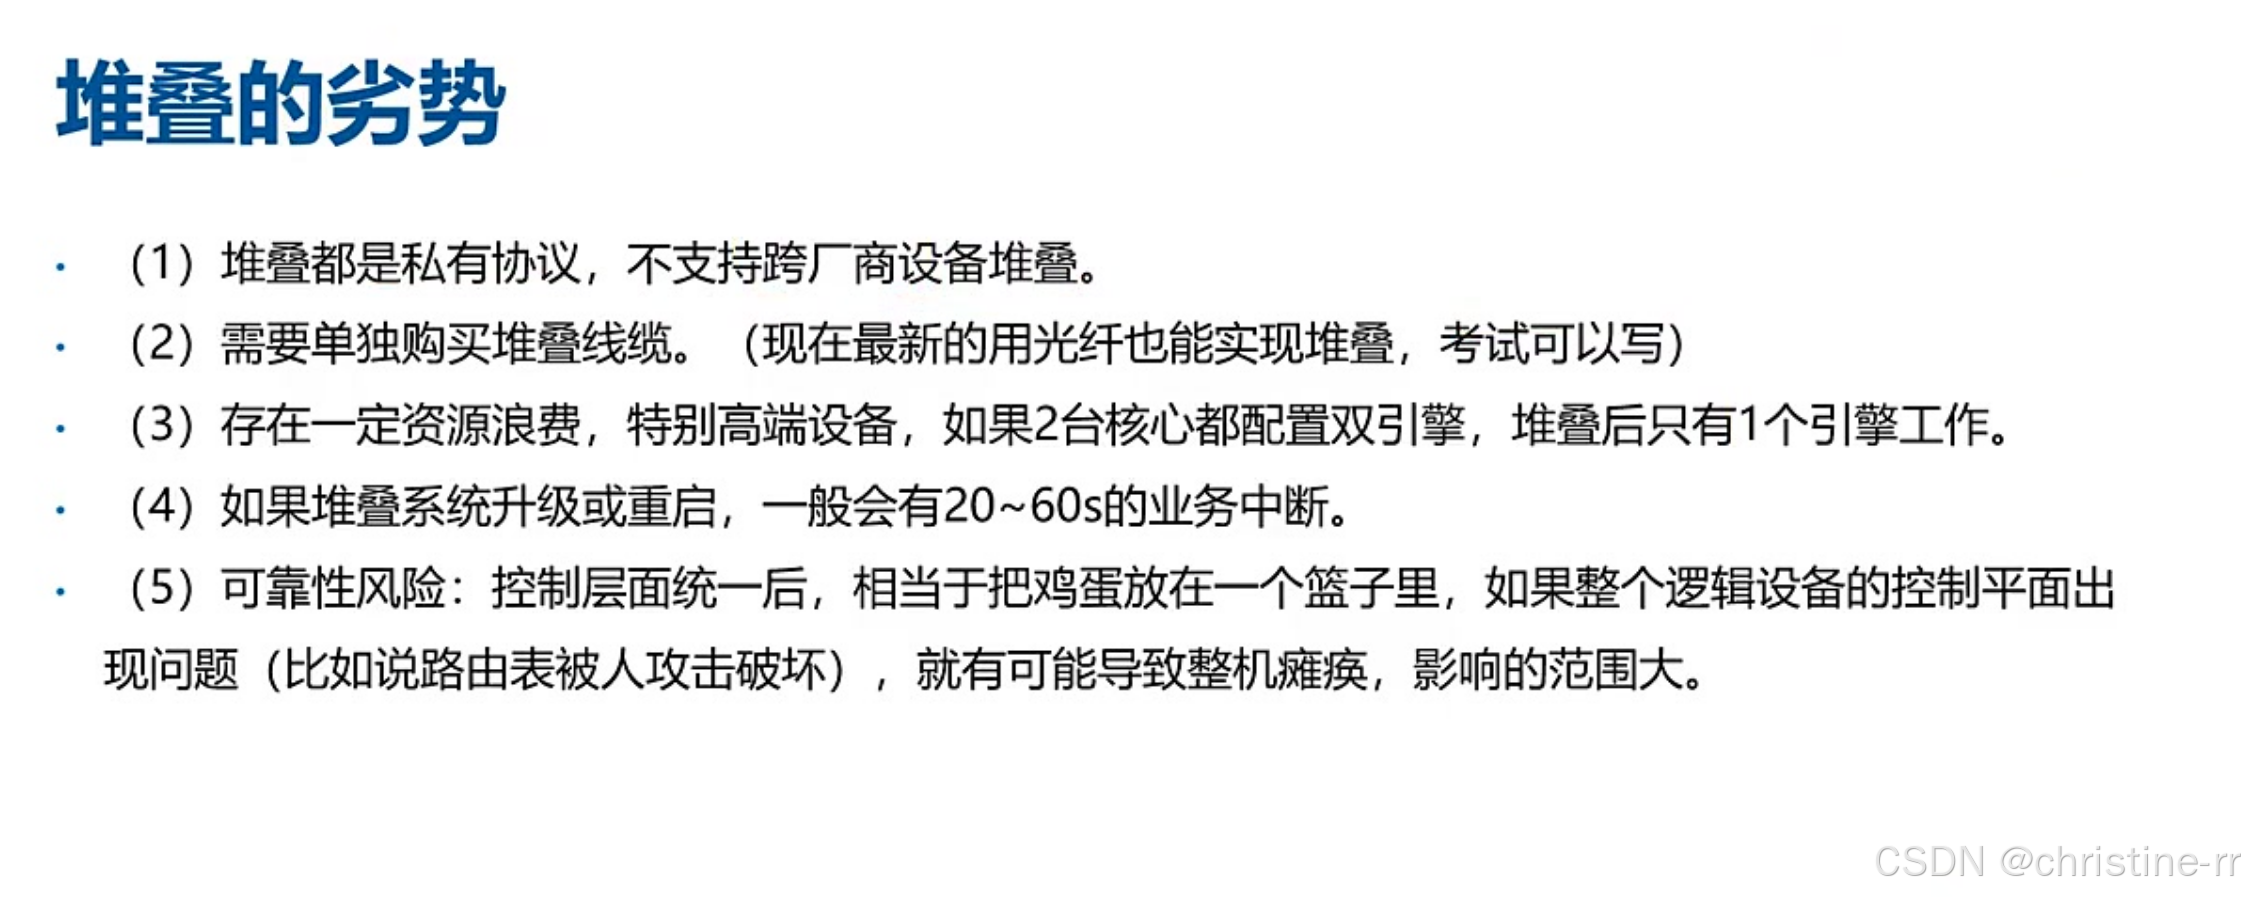
- 私有协议,不支持跨厂商设备堆叠
- 厂商限制:华为/华三/思科等厂商使用私有堆叠协议,设备间互不兼容。跨厂商组网时需采用VRRP等标准协议替代,常见于金融、运营商等需要多厂商设备共存的重要场景。
- 去堆叠化趋势:运营商等大型网络为避免"鸡蛋放在一个篮子"的风险,会采用多厂商设备混合组网策略(如集采份额分配:50%/30%/20%),此时无法使用堆叠技术。
- 需要单独购买堆叠线缆(或光纤)
- 连接方式演进:早期需专用堆叠线缆和接口,现可通过普通光纤实现。考试中若出现该选项需结合题目时间背景判断正误。
- 存在资源浪费,特别是高端设备
- 引擎冗余问题:当两台双引擎核心交换机堆叠时,实际仅1个主引擎工作。例如设备A(主备引擎各1)+设备B(主备引擎各1)堆叠后,仅保留1主1备引擎,其余两个引擎处于闲置状态。
- 堆叠系统升级或重启会有业务中断
- 中断时长:通常持续20-60秒,高端设备可能达数分钟。这是由控制平面统一重构导致的固有缺陷。
- 可靠性风险:控制层面统一后的整机瘫痪风险
- 攻击面扩大:路由表/ARP表等控制平面信息集中存储,若遭攻击会导致全网瘫痪。该风险在银行/互联网企业等场景尤为突出,但普通企业/学校仍广泛采用堆叠方案(占比70%-90%)。
6)堆叠三种角色
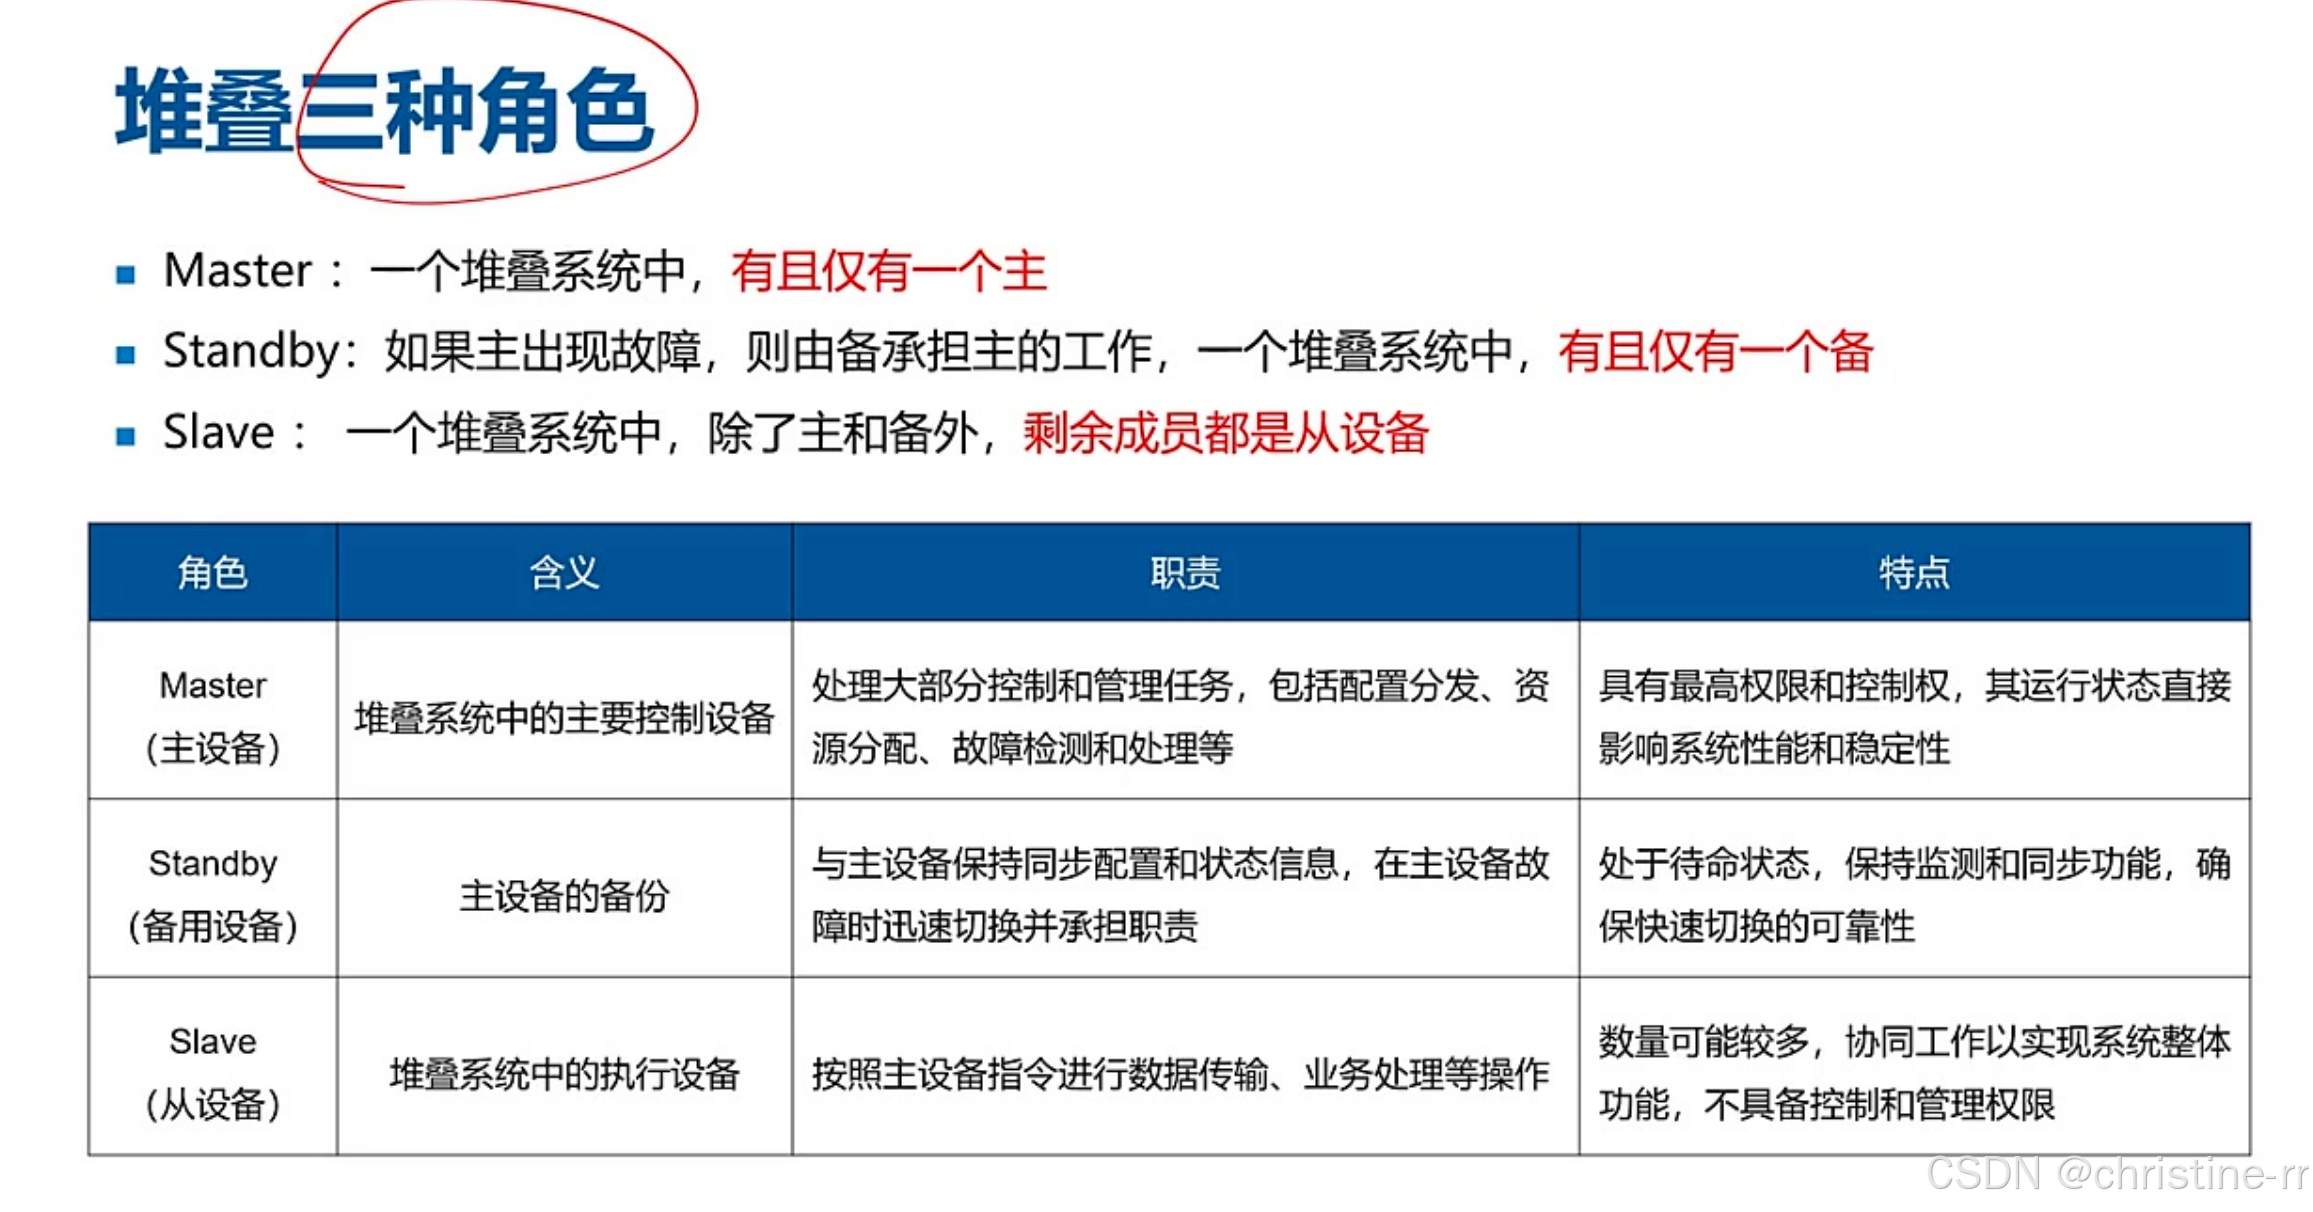
- Master(主设备):
- 控制核心:唯一拥有配置权限,负责资源分配和故障处理
- 选举机制:堆叠系统有且仅有1个主设备,其状态直接影响系统稳定性
- Standby(备设备):
- 热备份:实时同步主设备配置,在主设备故障时30秒内接替工作
- 冗余设计:系统中有且仅有1个备设备,通常位于不同物理设备上
- Slave(从设备):
- 执行单元:仅负责数据转发等基础功能,无管理权限
- 规模弹性:数量可多台,通过协同工作提升系统整体吞吐量
2. 交换机性能参数
1)端口类型
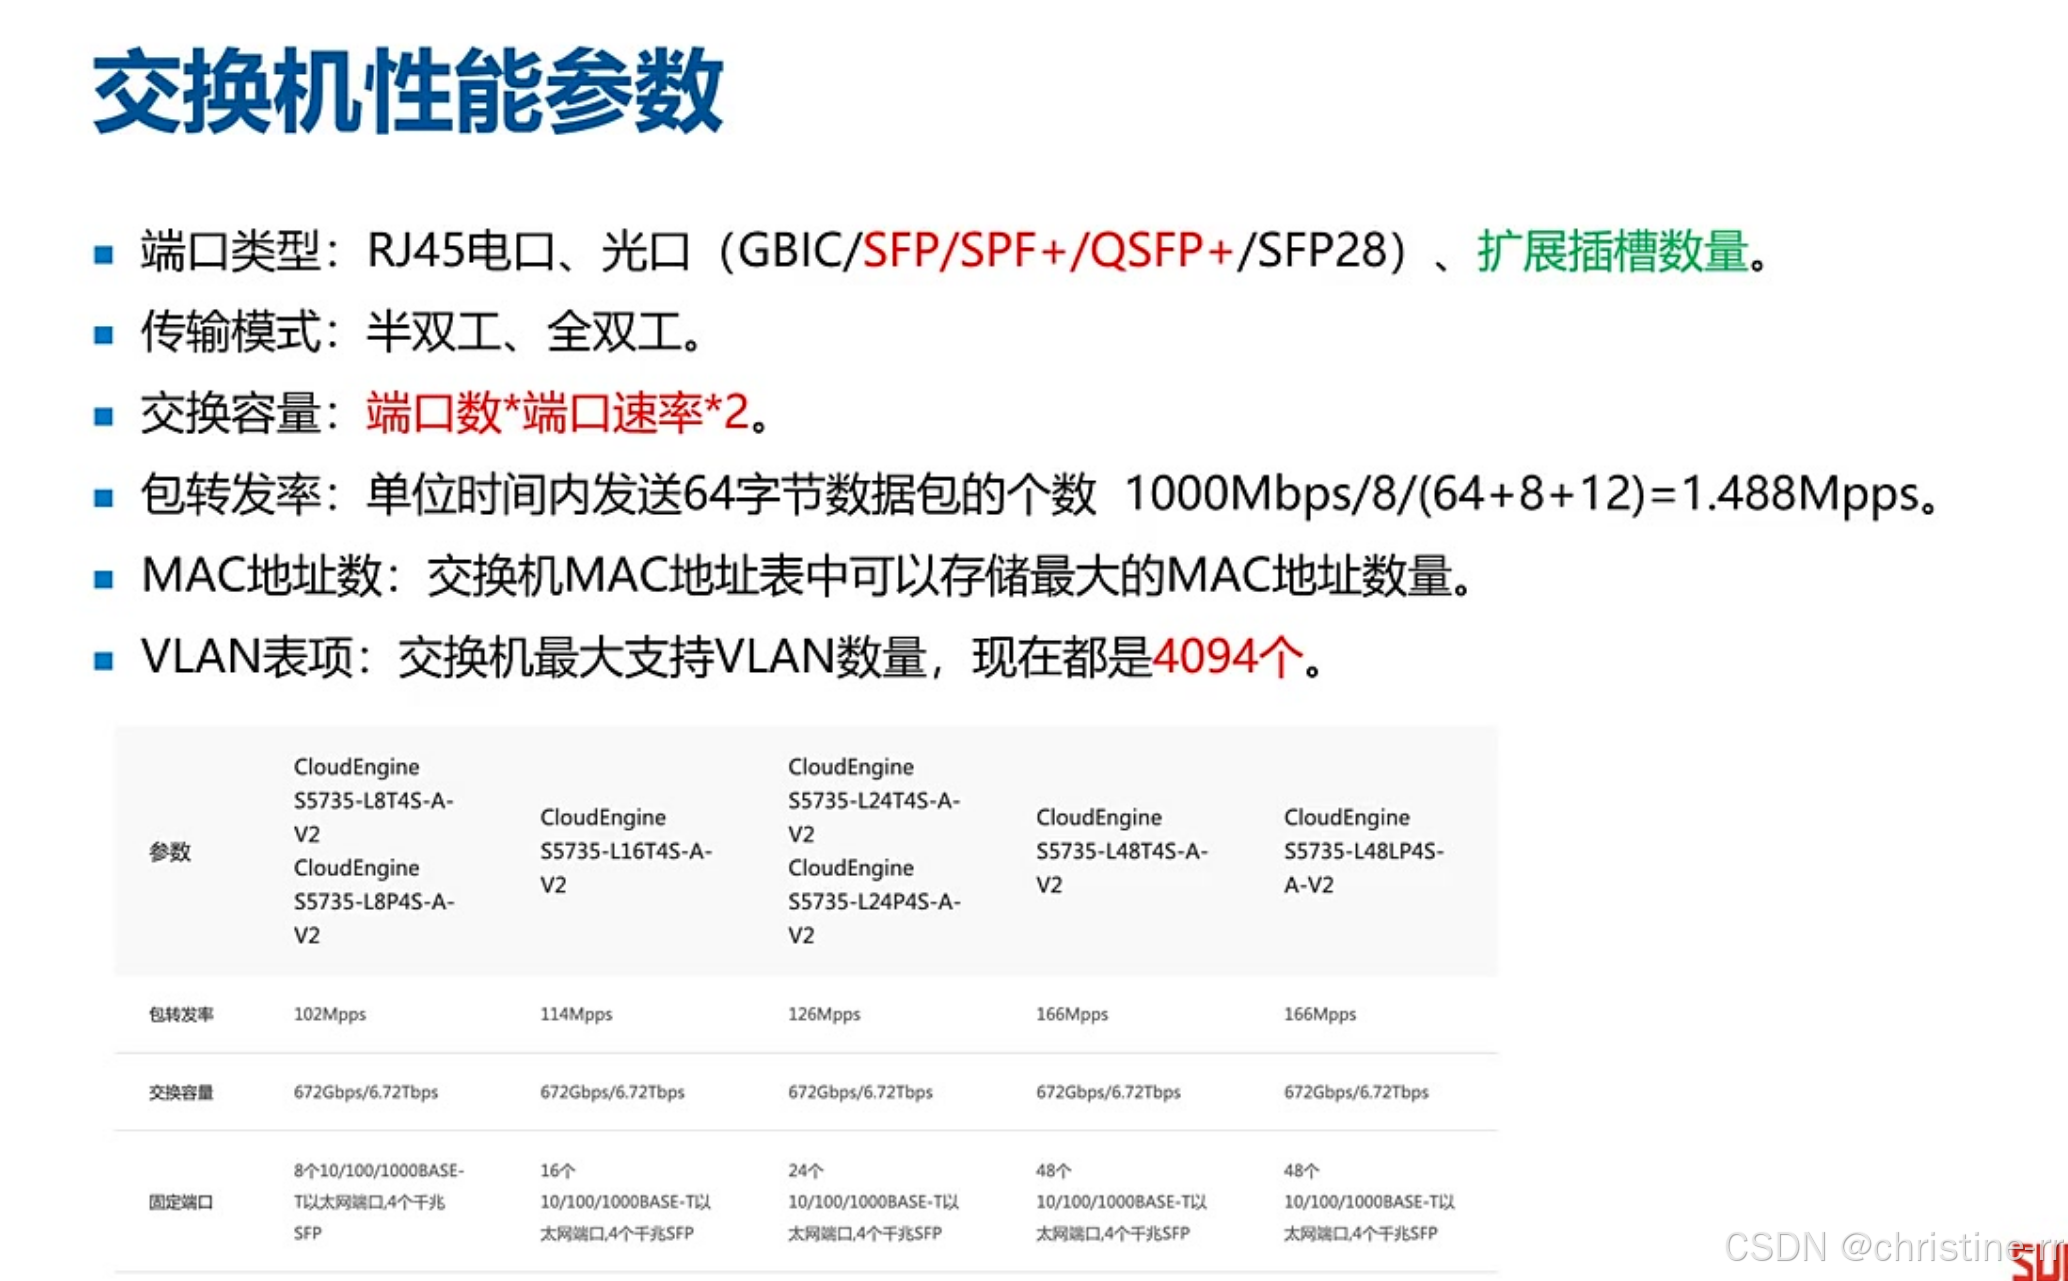
- RJ45电口: 常见的电口类型。
- 光口: 包括GBIC、SFP、SFP+、QSFP+、SFP28等,用于高速光纤连接。
- SFP: 千兆光口。
- SFP+: 万兆光口,常用于40G端口。
- SFP28: 一般用于25G和100G端口。
- 扩展插槽数量: 支持扩展插槽的交换机通常成本更高,但功能更强大。
2)传输模式
- 半双工: 接口不能同时收发数据,易导致网络卡顿。
- 全双工: 接口可以同时收发数据,是交换机通常的工作模式。
- 跨厂商对接问题: 不同厂商的交换机对接时,可能自动协商为半双工或低速率,影响带宽和性能。
- 解决方法: 手动配置速率和双工模式,确保全双工和预期速率。
3)交换容量
- 计算公式: 交换容量 = 端口数 * 端口速率 * 2。
- 意义: 交换容量满足此值时,所有接口能实现线速转发,即接口可以跑满。
- 举例: 24口千兆交换机,交换容量应达到48Gbps。
4)包转发率
- 定义: 单位时间内发送64字节数据包的个数。
- 千兆接口标准: 包转发率达到1.488Mpps,可实现线速转发。
5)MAC地址数
- 定义: 交换机MAC地址表中可以存储的最大MAC地址数量。
- 常见容量: 4K、16K、32K等,高端交换机可能更多。
6)VLAN表项
- 定义: 交换机最大支持VLAN的数量。
- 现代标准: 企业级交换机通常支持4094个VLAN。
3. 应用案例
1)例题:交换机交换方式分类
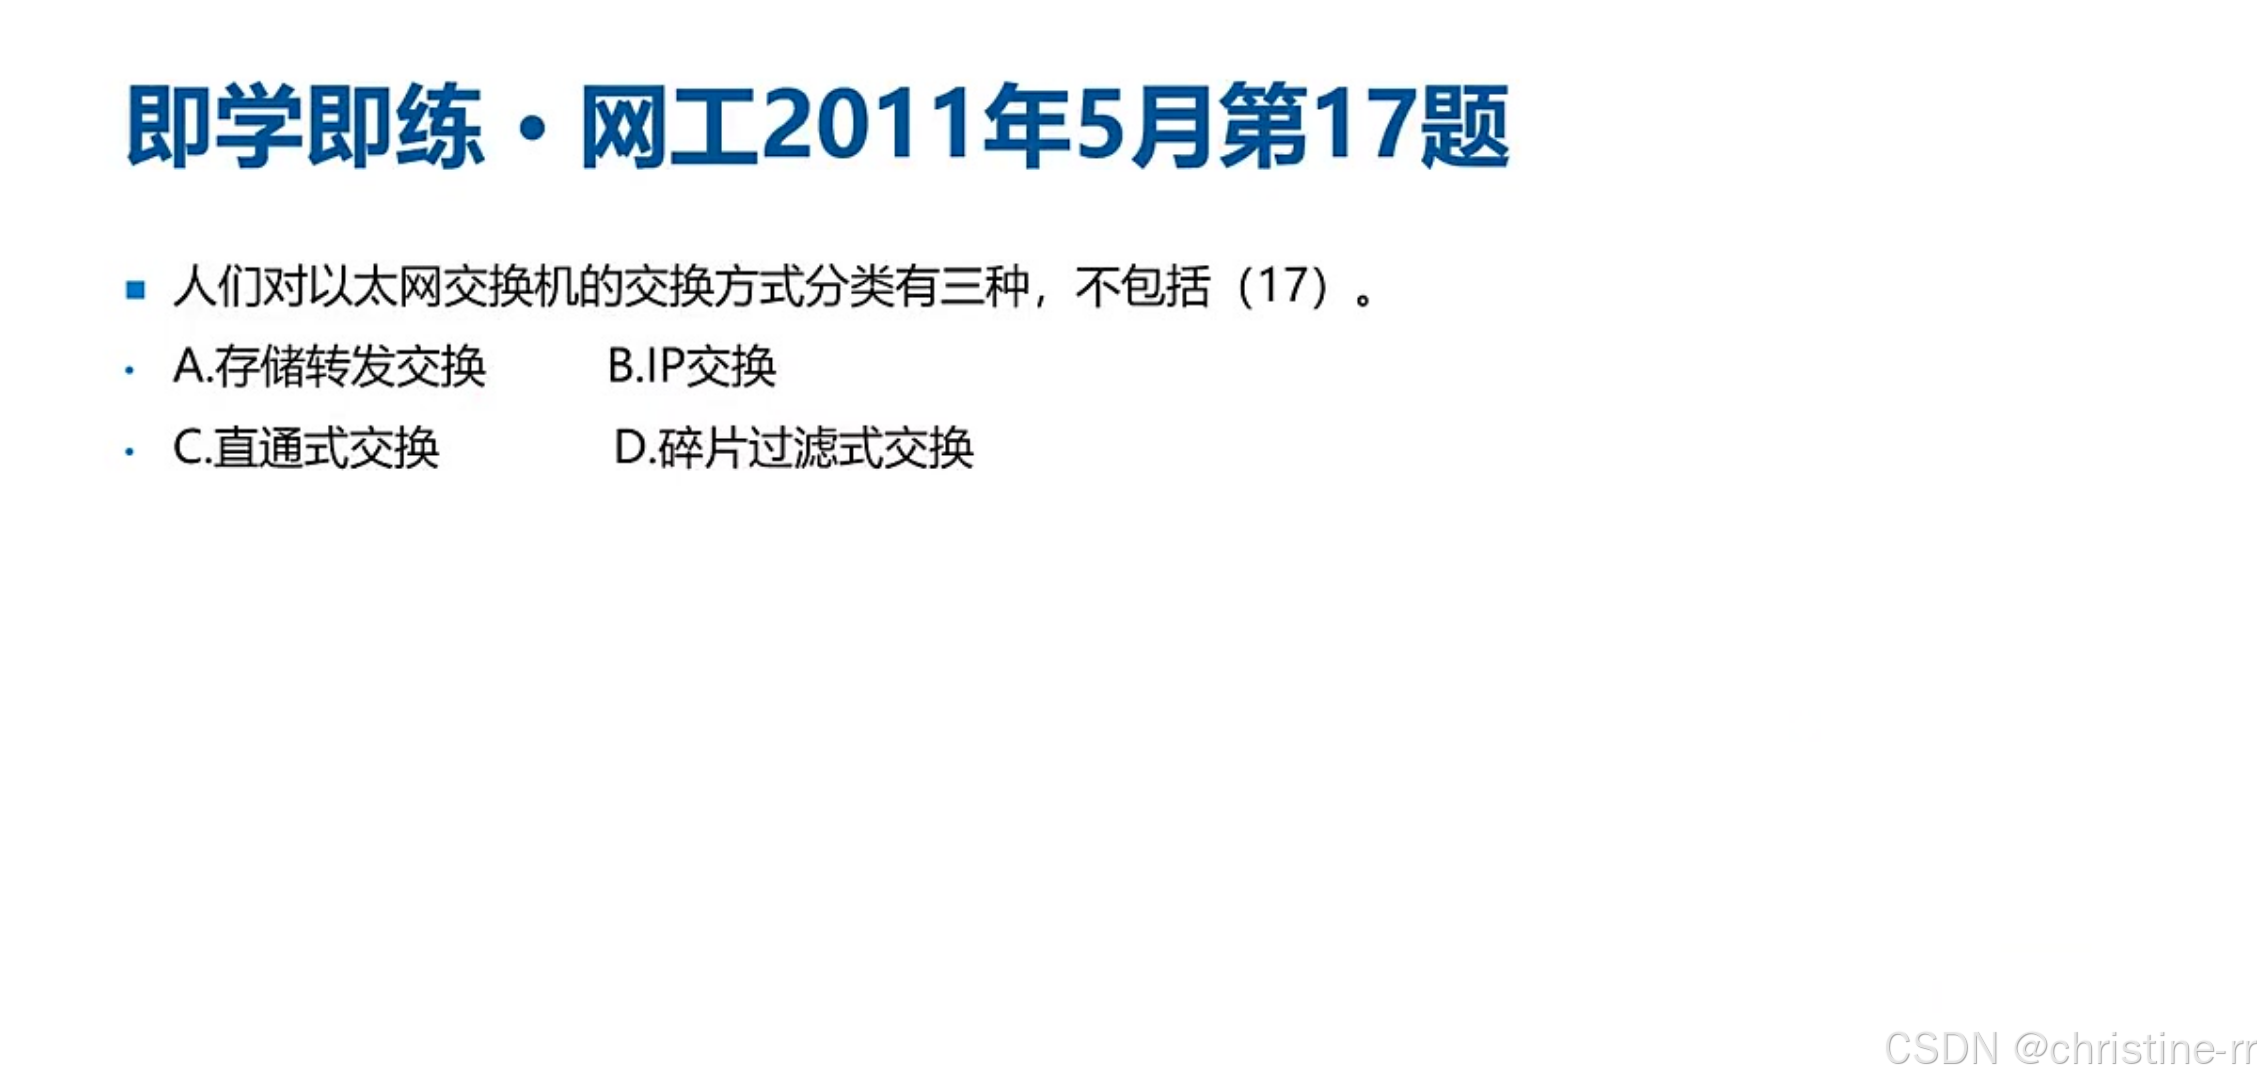
- 题干: 人们对以太网交换机的交换方式分类有三种,不包括哪一种?
- 选项分析:
- A. 存储转发交换
- B. IP交换(错误,IP交换为三层交换机的功能)
- C. 直通式交换
- D. 碎片过滤式交换
- 答案: B
- 解析: 以太网交换机主要讨论二层交换,不涉及三层IP路由,因此IP交换不属于以太网交换机的交换方式分类。
2)例题:直通式交换机特点
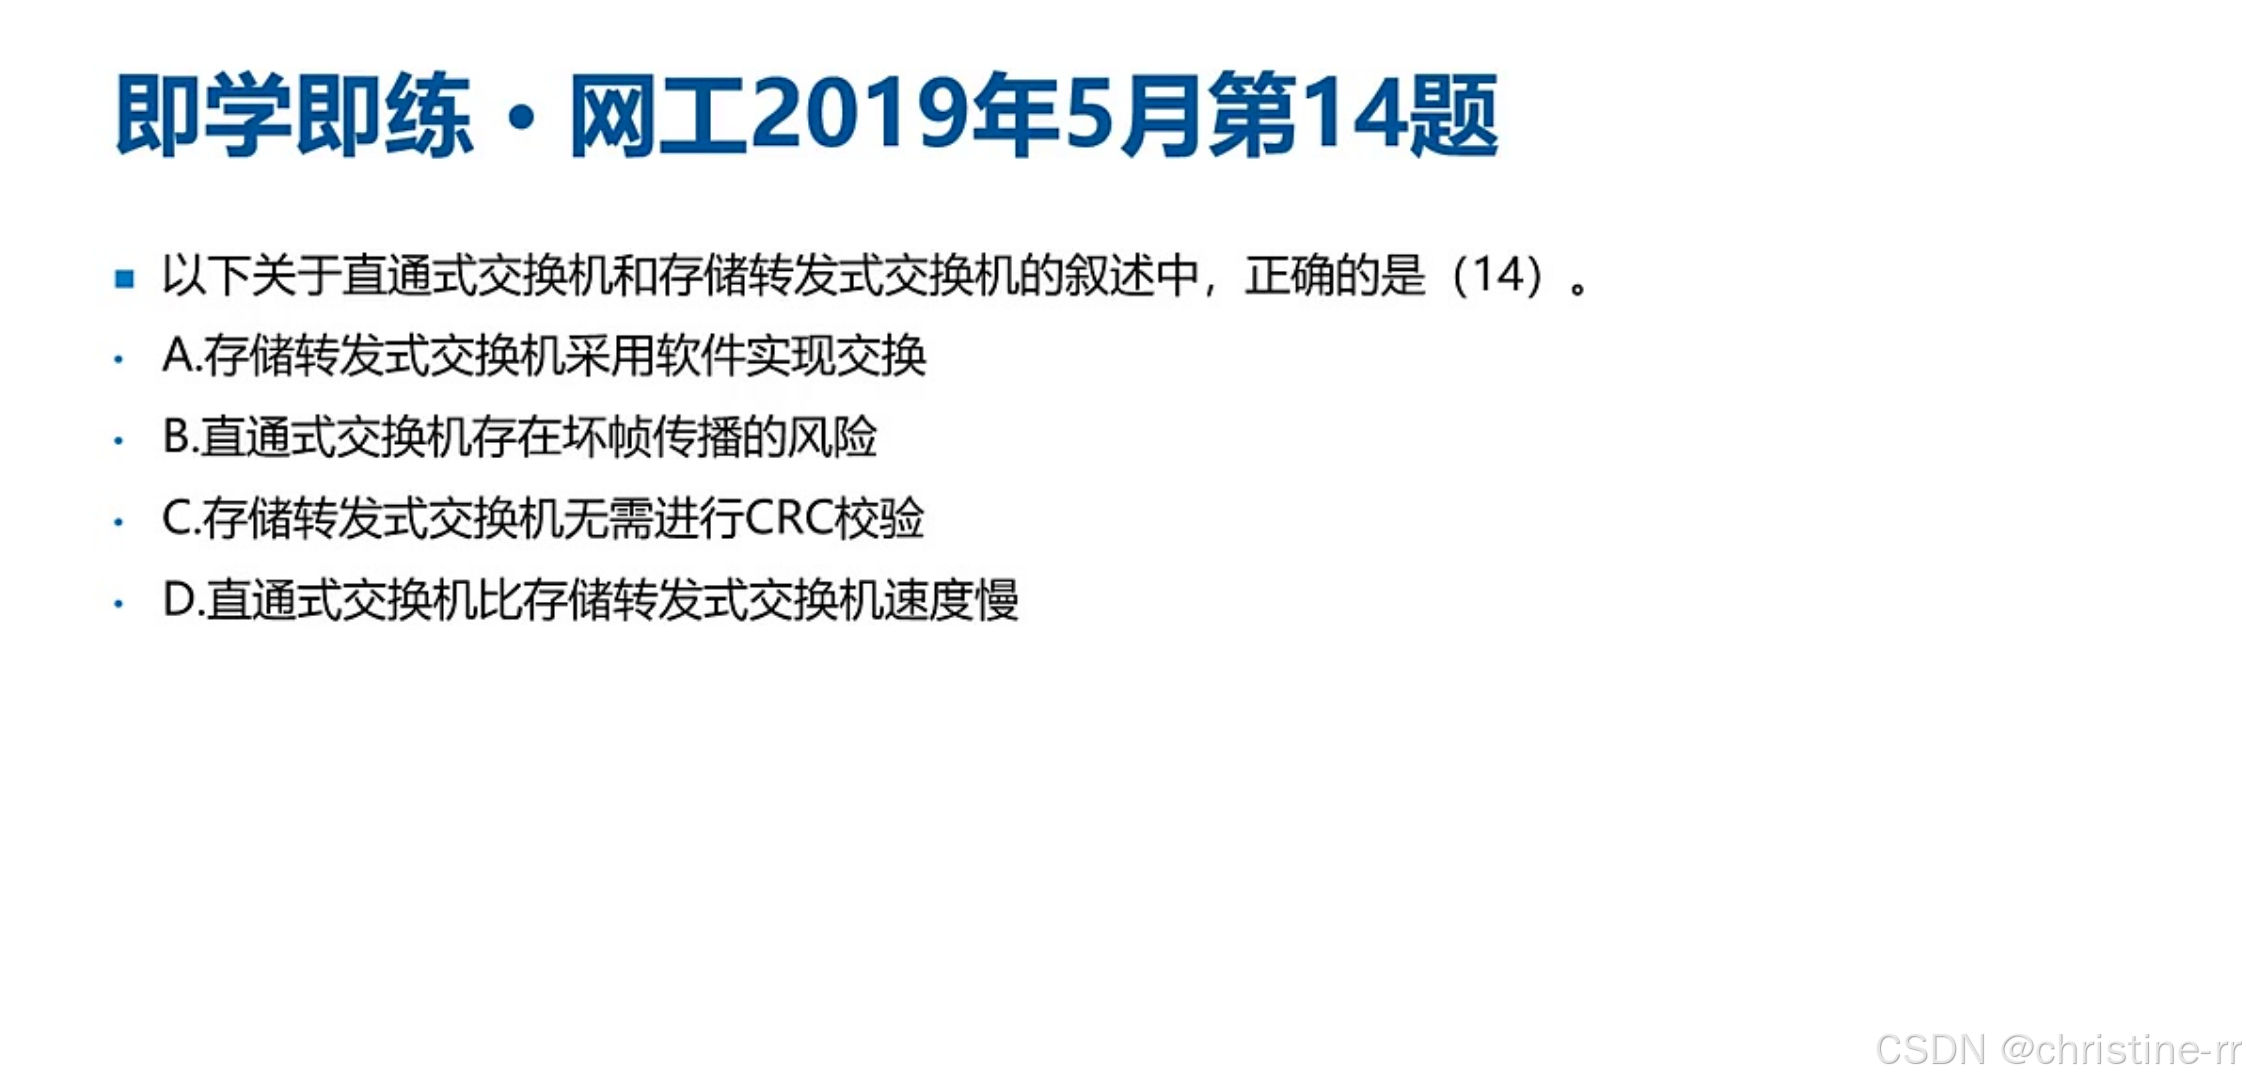
- 题干: 以下关于直通式交换机和存储转发式交换机的叙述中,正确的是哪一个?
- 选项分析:
- A. 存储转发式交换机采用软件实现交换(错误,交换机使用硬件芯片实现)
- B. 直通式交换机存在坏帧传播的风险(正确,直通式交换机扫描到MAC地址后即转发,不检查完整帧)
- C. 存储转发式交换机无需进行CRC校验(错误,存储转发式交换机需要校验帧的完整性)
- D. 直通式交换机比存储转发式交换机速度慢(错误,直通式交换机通常速度更快,但可能因不校验而传播坏帧)
- 答案: B
3)例题:以太网交换机说法判断
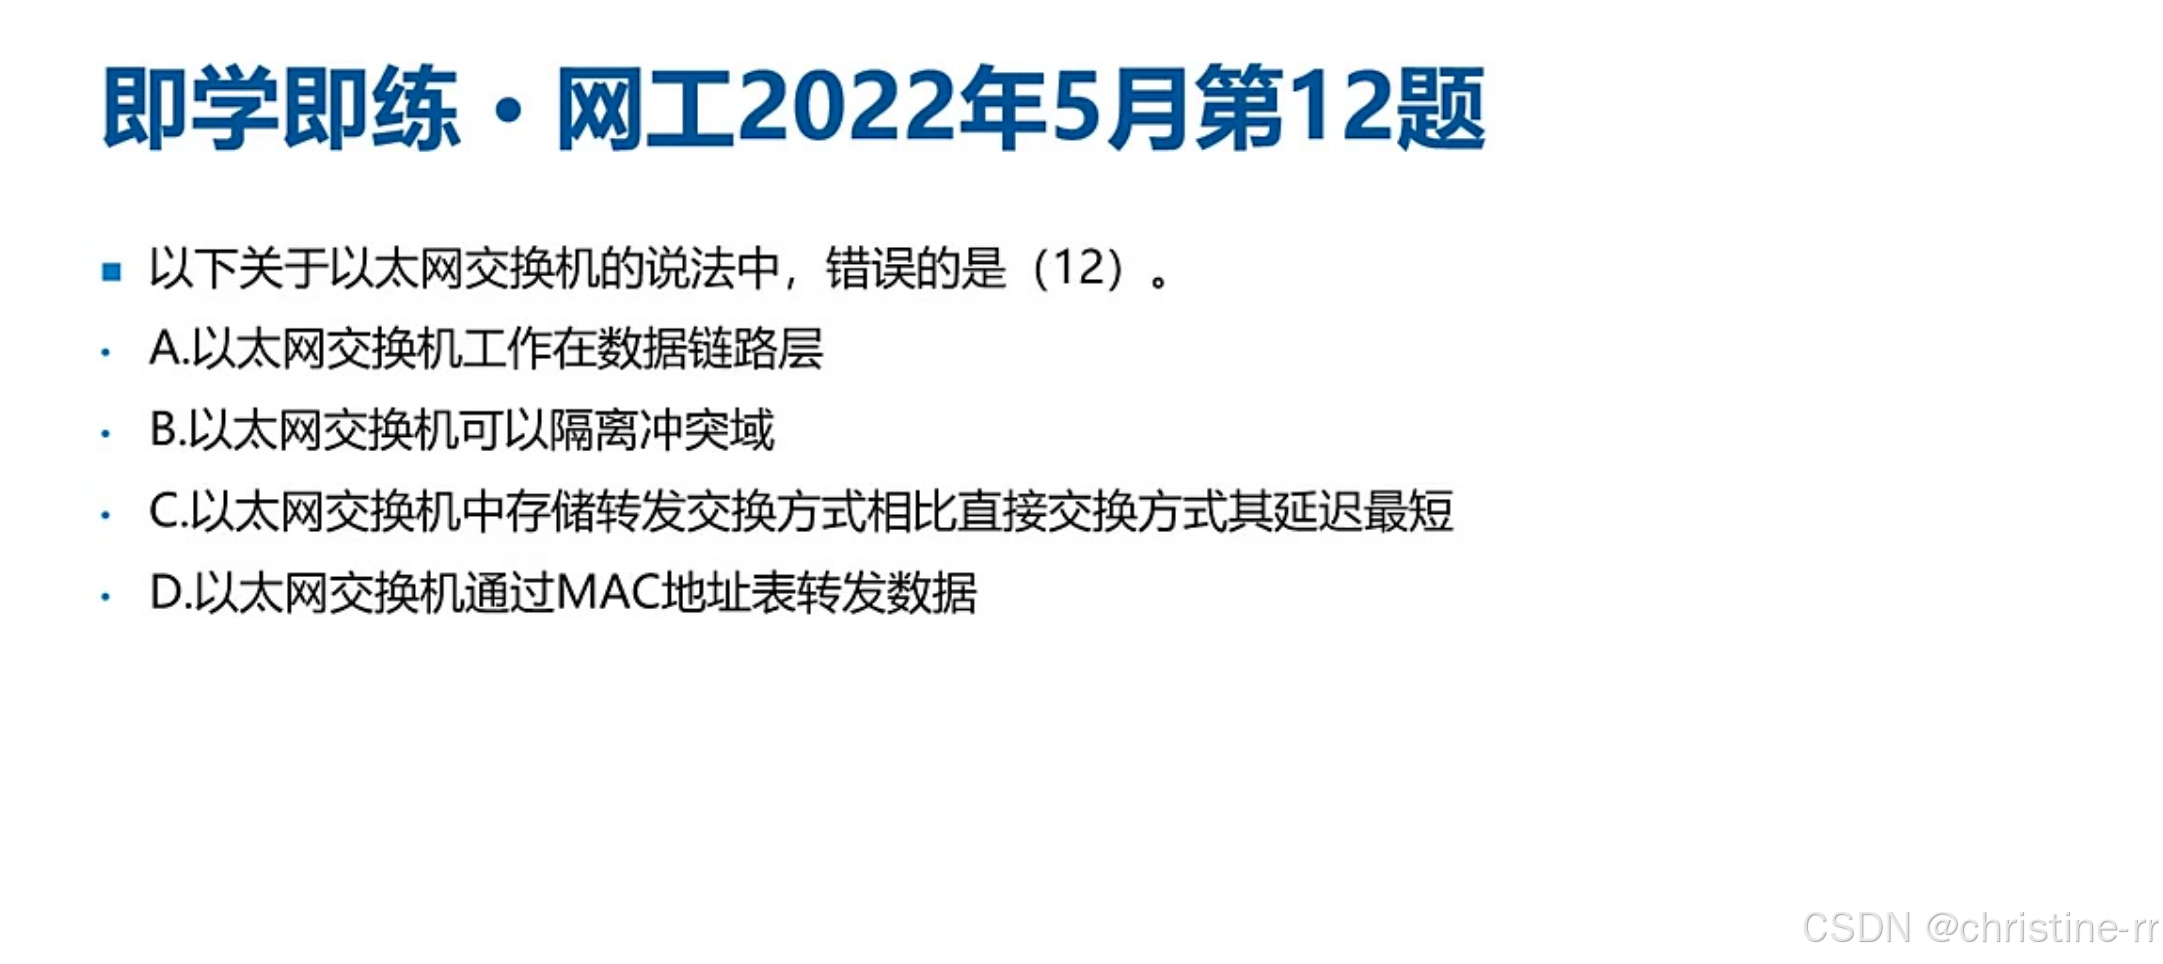
- 题干: 以下关于以太网交换机的说法中,错误的是哪一个?
- 选项分析:
- A. 以太网交换机工作在数据链路层(正确)
- B. 以太网交换机可以隔离冲突域(正确)
- C. 以太网交换机中存储转发交换方式相比直接交换方式其延迟最短(错误,存储转发延迟最高)
- D. 以太网交换机通过MAC地址表转发数据(正确)
- 答案: C
4)例题:交换机堆叠说法判断
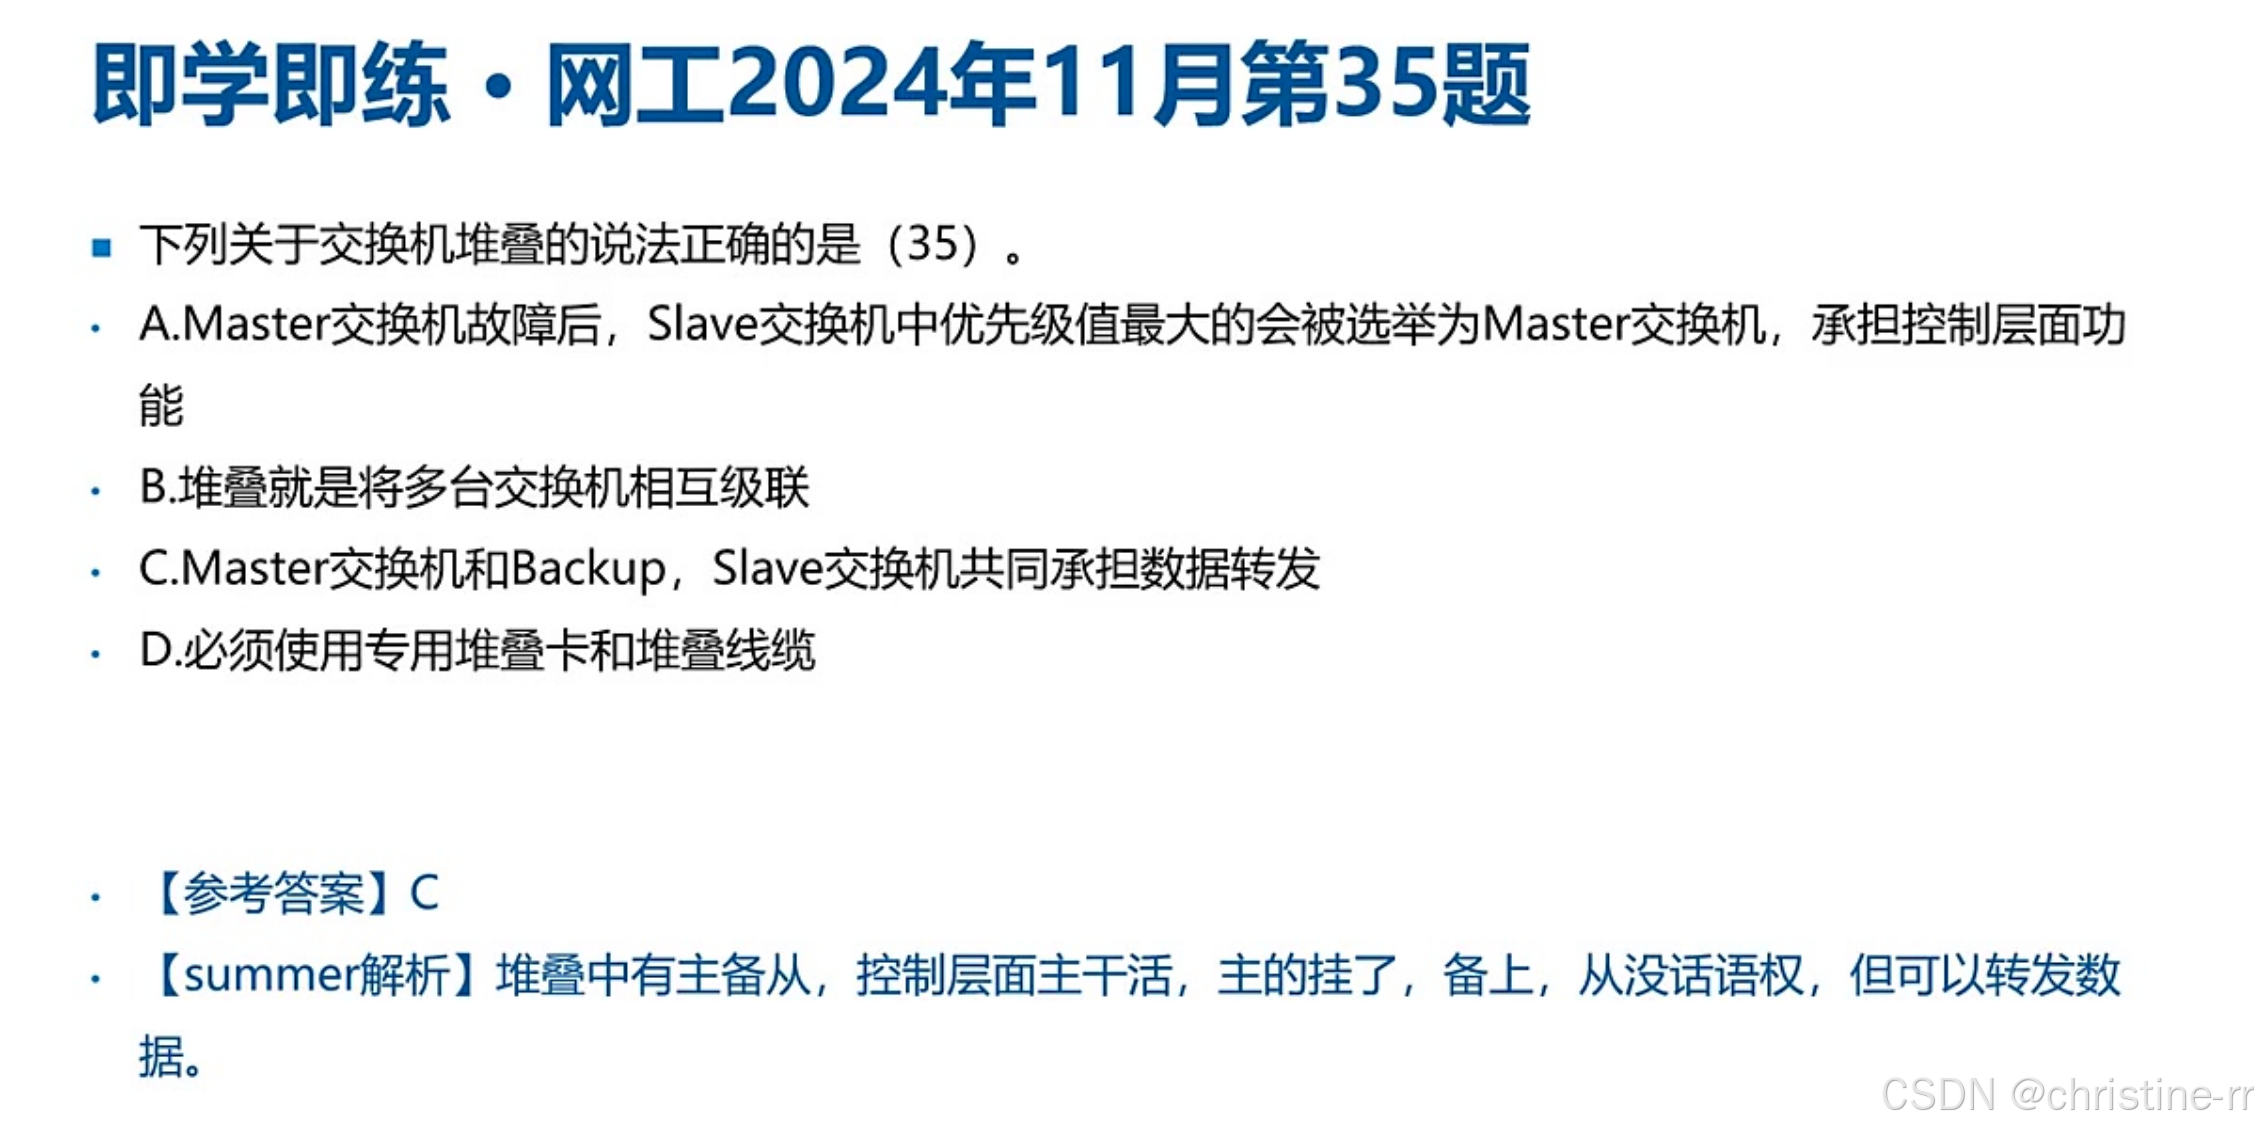
- 题干: 下列关于交换机堆叠的说法正确的是哪一个?
- 选项分析:
- A. Master交换机故障后,Slave交换机中优先级值最大的会被选举为Master交换机(错误,备份交换机Bank Up会接管)
- B. 堆叠就是将多台交换机相互级联(错误,堆叠与级联是不同概念)
- C. Master交换机和Backup, Slave交换机共同承担数据转发(正确,但控制层面主要由Master和Backup负责)
- D. 必须使用专用堆叠卡和堆叠线缆(错误,现代交换机可用普通业务接口和光纤线实现堆叠)
- 答案: C
5)例题:堆叠技术优缺点
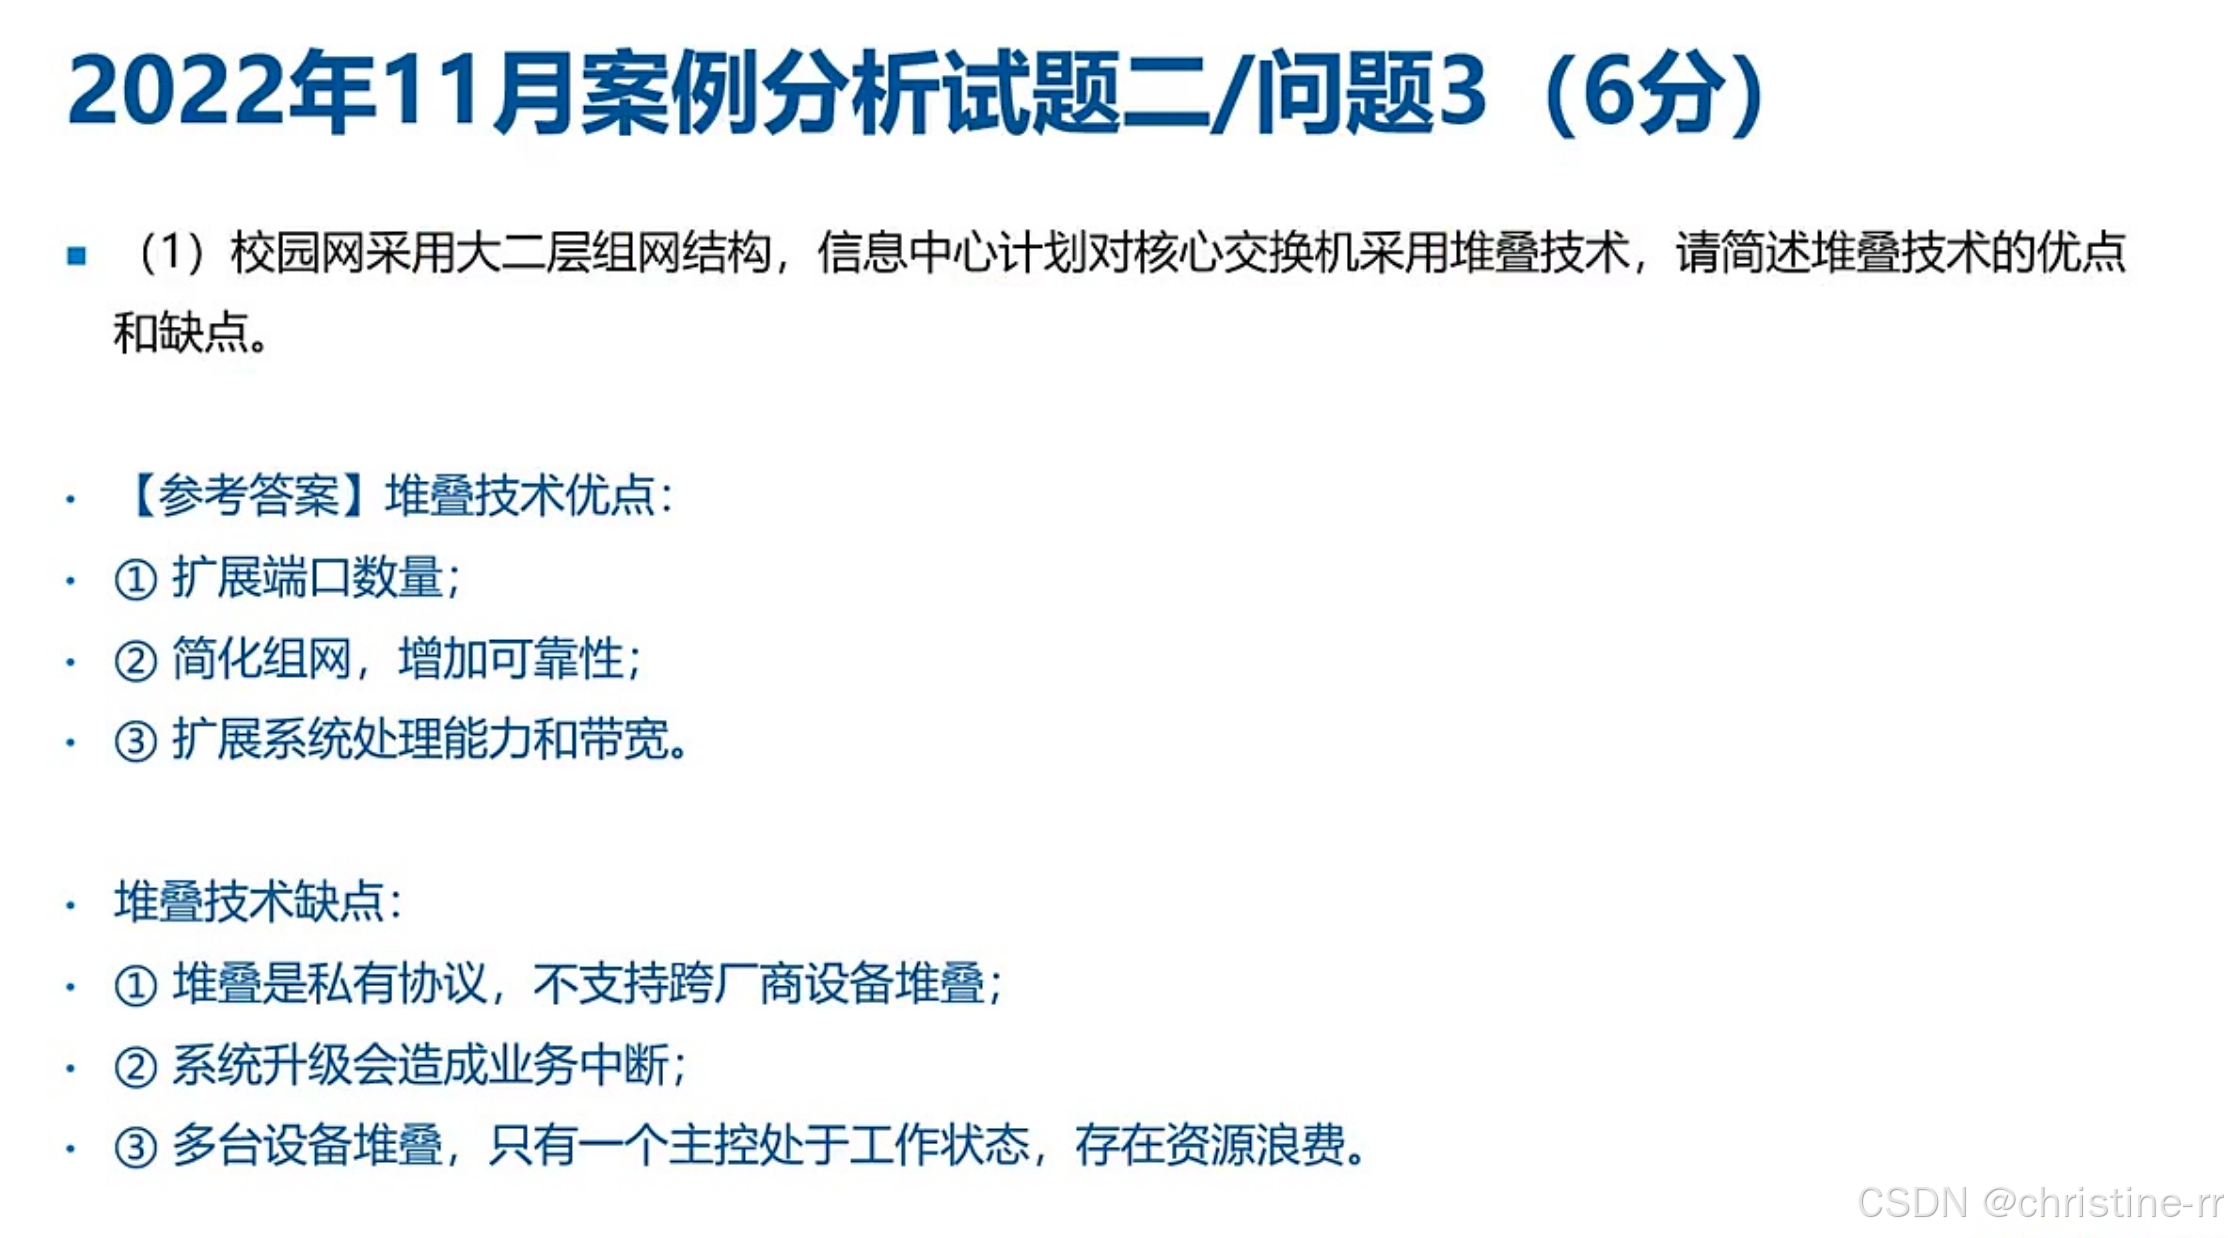
- 题干: 简述堆叠技术的优点和缺点。
- 优点:
- 扩展端口数量
- 简化组网,增加可靠性
- 扩展系统处理能力和带宽
- 缺点:
- 堆叠是私有协议,不支持跨厂商设备堆叠
- 系统升级会造成业务中断
- 多台设备堆叠,只有一个主控处于工作状态,存在资源浪费
- 记忆点: 堆叠技术通过整合多台交换机提升性能,但存在协议私有、升级中断和资源浪费等问题。
4.知识小结
知识点 |
核心内容 |
考试重点/易混淆点 |
难度系数 |
交换机分类 |
按交换方式、协议层次、结构、管理类型等分类 |
分类方式及对应类型 |
中 |
存储转发式交换 |
接收完整数据帧,进行验证和碎片过滤后转发 |
优缺点(差错校验、非对称交换、延迟大) |
中 |
直通式交换 |
扫描到目标MAC地址后立即转发 |
优缺点(延迟小、交换速度快、无检错能力) |
中 |
碎片过滤式交换 |
检查数据帧长度是否满足64字节,不足则丢弃 |
优缺点(过滤碎片、延迟相对较大) |
中 |
二层交换机与三层交换机 |
二层基于MAC地址转发,三层支持IP路由 |
功能差异及适用场景 |
中 |
堆叠交换机 |
将多台同一层次设备虚拟成一台 |
堆叠的优势与劣势 |
高 |
堆叠的优势 |
扩展端口数量、简化组网、提升可靠性等 |
堆叠的核心考点 |
高 |
堆叠的劣势 |
私有协议、资源浪费、业务中断风险等 |
堆叠的核心考点 |
高 |
交换容量与包转发率 |
交换容量计算、包转发率指标 |
性能参数的理解与计算 |
中 |
MAC地址表与VLAN |
MAC地址表容量、VLAN支持数量 |
性能指标及支持范围 |
中 |
二、配置命令
1.基础配置命令
进入系统视图:
system-view:从用户视图进入系统视图,以便进行全局配置。
修改设备名称:
sysname [交换机名称]:修改交换机的设备名称,方便识别和管理。
保存配置:
save:保存当前配置到启动配置文件中,确保重启后配置不会丢失。
查看配置:
display current-configuration:查看当前生效的配置。display saved-configuration:查看保存的配置。
2.接口配置命令
进入接口视图:
interface [接口类型] [接口编号]:例如,interface GigabitEthernet 0/0/1,进入指定的接口视图。- [Switchi] vlan 5 //创建交换机管理VLAN 5
- [Switch1-VLAN5] management-vlan
配置接口IP地址:
ip address [IP地址] [子网掩码]:为接口配置IP地址和子网掩码。- [Switchl] interface vlanif 5 //创建交换机管理VLAN的VLANIF接口
- [Switch1-vlanif5] ip addres 10.10.1.1 24 //配置VLANIF接口 IP地址
启用/禁用接口:
undo shutdown:启用接口(默认情况下,接口可能是关闭的)。shutdown:禁用接口。
配置接口描述:
description [描述信息]:为接口添加描述信息,方便识别和管理。
查看MAC地址:
- display mac-addreas:查看所有的 MAC 地址表项
端口隔离功能:
- port-isolate
#配置接口 GE1/0/1和GE170/2的端口隔离功能,实现两个接口之间的二层数据隔离,三层数据
- 互通
- <Switchi> system-view
- [Switch1] port-isolate mode 12
- [Switchl] interface gigabitethernet 1/0/1
- [Switch1-GigabitEthernet1/0/1] port-isolate enable group 1
- [Switch1-GigabitEthernet1/0/1] quit
- [Switchl] interface gigabitethernet 1/0/2
- [Switch1-GigabitEthernet1/0/2] port~isolate enable group 1
- [Switch1-GigabitEthernet1/0/2] quit
3.VLAN配置命令
创建VLAN:
vlan [VLAN ID]:创建指定ID的VLAN。- vlan batch 2 // 批量方式建立VLAN 2
将端口加入VLAN:
配置Access类型port link-type access:将端口配置为Access类型。port default vlan [VLAN ID]:将Access端口加入指定的VLAN。
- 对于Trunk端口
port link-type trunk:端口设置为trunk类型port trunk allow-pass vlan [VLAN范围]:设置运行通过的VLAN范围
配置VLAN标签:
[SwitchA] interface gigabitethernet 0/0/2[SwitchA-GigabitEthernet0/0/2]port link-typehybrid //配置接口类型[SwitchA-GigabitEthernet0/0/2]port hybrid untaggedvlan 2//允许VLAN 2 tag的报文剥离tag标记通过
查看VLAN信息:
display vlan:查看所有VLAN的信息。display vlan [VLAN ID]:查看指定VLAN的详细信息。
4.路由配置命令
配置静态路由:
ip route-static [目的网络] [子网掩码] [下一跳IP地址]:配置静态路由,指定数据包转发路径。
配置默认路由:
ip route-static 0.0.0.0 0 [下一跳IP地址]:配置默认路由,用于转发所有未知目的地的数据包。
5.安全配置命令(ACL)
配置ACL(访问控制列表):
acl [ACL编号]:创建ACL。- 在ACL视图下,使用
rule [规则编号] [动作] [源IP] [目的IP] [协议] [端口]等命令配置规则。- rule 10 deny ip source 192.168.1.0 0.0.0.255 destination192.168.3.100 0.0.0.0
- //拒绝研发部192.168.1.0访问财务部服务器192.168.3.100 ,0.0.0.0表示只匹配192.168.3.100这一台服务器,而0.0.0.255匹配的是192.168.1.0/24网段的主机
应用ACL到接口:
traffic-filter inbound acl [ACL编号]:在接口入方向应用ACL。traffic-filter outbound acl [ACL编号]:在接口出方向应用ACL。
配置端口安全:
port-security enable:启用端口安全功能。port-security mac-address sticky:启用MAC地址粘滞功能,绑定学习到的MAC地址。
6.高级功能配置命令(DHCP、STP、VRRP)
配置DHCP:
dhcp enable:启用DHCP服务。- 在接口视图下,使用
dhcp select interface命令启用接口的DHCP服务。 - 配置DHCP地址池、网关、DNS等参数。
- dhcp server dns-list 10.1.1.2 //配置DNS
- dhcp server excluded-ip-address 10.1.1.2 //配置排除地址
- dhcp server lease day 3 //配置地址租期为3天
配置STP(生成树协议):
stp enable:启用STP。stp mode [模式]:配置STP模式(如MSTP、RSTP等)。- stp mode stp启动STP模式
- [SwitchA] stp root primary :# 配置 SwitchA为根桥根桥
- [SwitchB] stp root secondary:# 配置 SwitchB为备份根桥
- display stp brief:查看端口状态和端口的保护类型。
配置VRRP(虚拟路由冗余协议):
vrrp vrid [虚拟路由器ID] virtual-ip [虚拟IP地址]:配置VRRP组和虚拟IP地址。- 配置VRRP优先级、抢占模式
- vrrp vrid 10 priority 120 //虚拟路由器10的优先级设置为120
- vrrp vrid 10 preempt-mode timer delay 20 //抢占延时设置为20秒。比如以前该设备是备份设备,调整优先级后成为优先级最高的设备,不会马上成为Master,需要延时20秒,再抢占成为Master